Seit Beginn des Ukraine-Krieges wird wieder vermehrt über die Rolle von Lobbyist:innen und anderen offenen und heimlichen Interessenvertreter:innen Russlands diskutiert. Einer der prominentesten von ihnen ist sicher Gerhard Schröder. Im Dezember 2021 deckten „Abgeordnetenwatch“ und „Die Zeit“ auf, dass Schröder Lobbytreffen von seinem steuerfinanzierten Altkanzler-Büro organisieren ließ. Ob dazu auch Verabredungen mit russischen Unternehmen und Staatsvertreter:innen zählten, blieb unklar.
Die Internetplattform „FragDenStaat“ versteht sich als Anlaufstelle für Informationsfreiheit in Deutschland und bietet Nutzer:innen unter anderem die vereinfachte Möglichkeit, an amtliche Informationen auf Basis geltender Informationsfreiheitsgesetze zu gelangen.
Immer wieder arbeitet „FragDenStaat“ aber auch mit Medien zusammen, um an relevante Informationen zu gelangen und diese zu publizieren. Projektleiter Arne Semsrott ist selbst Journalist, auch andere Mitarbeiter:innen von „FragDenStaat“, wie etwa die Investigativjournalist:innen Aiko Kempen und Vera Deleja-Hotkooder, arbeiten journalistisch und besitzen Presseausweise.
Gericht erkennt „FragDenStaat“ nicht als Presse an
Im März hat „FragDenStaat“ daher Fragen ans Kanzleramt geschickt, das offiziell für Schröders Büro zuständig ist. Unter anderem wollte man wissen, welche Termine des Altkanzlers Schröders Büro von 2019 bis 2022 vereinbart hat, ob die Themen bekannt waren, und wenn ja, welche davon in Zusammenhang mit Energiepolitik, Gazprom, Nord Stream 2 oder Rosneft gestanden haben.
Doch weil man keine Antwort erhielt, reichte man bei Gericht einen Eilantrag auf eine einstweilige Anordnung an. Basis dafür ist die Auskunftspflicht von Behörden gegenüber der Presse. „Wir wollen erfahren, wann, wo und mit wem sich Schröder auf Kosten von Steuerzahler:innen getroffen hat“, so Arne Semsrott.
Die Pressekammer des Verwaltungsgerichts Berlin hat jedoch am 21. Juni 2022 gegen „FragDenStaat“ entschieden. Und zwar mit der Begründung, Semsrott sei trotz Journalistenausweis kein Pressevertreter.
„Vertreter der Presse, ist nur, wer deren vom Gewährleistungsauftrag des Art. 5 Abs. 1 Satz 2 GG erfasste Funktion für den öffentlichen Meinungsbildungsprozess, mithin deren Informations- und Kommunikationsfunktion, wahrnimmt. Dieser Funktionsbezug setzt u.a. voraus, dass der Betreffende bezüglich der Publikation eines Druckerzeugnisses tätig ist; der Schutz der Pressefreiheit knüpft nach Maßgabe des weiten und formalen Pressebegriffs an das sächliche Substrat einer Publikation in gedruckter und zur Verbreitung geeigneter und bestimmter Form an.
Der Antragsteller hat nicht, insbesondere nicht ausdrücklich behauptet, geschweige denn glaubhaft gemacht, dass er bezüglich der Publikation eines Druckerzeugnisses – welches? – tätig ist. Nach eigenem Vorbringen ist der Antragsteller vielmehr für ein Internetangebot tätig. […] Unter diesen Umständen besagt und belegt auch der Presseausweis, der dem Antragsteller ausgestellt und in Kopie vorgelegt wurde, trotz seiner Bezeichnung nicht, dass der Antragsteller bezüglich der Publikation eines Druckerzeugnisses tätig ist, zumal ein Presseausweis der dem Antragsteller ausgestellten Art nicht nur Journalisten, die für Medien in Form von Druckerzeugnissen, mit anderen Worten für Presseorgane, tätig sind, sondern allen hauptberuflich tätigen Journalisten ausgestellt werden kann.“
Ja, Sie haben richtig gelesen: Ein Berliner Verwaltungsgericht beschließt im Jahre 2022, dass Presse nur dann Presse ist, wenn sie ausgedruckt werden kann, denn schließlich hat Johannes Gutenberg nicht das Internet erfunden, sondern die Druckerpresse (sic!). Da können „spiegel.de“ und „tagesschau.de“ natürlich froh sein, dass es sich bei ihnen um Telemedien-Angebote von „Presse und Rundfunk im ursprünglichen Sinn handelt“.
Im Hinblick auf „FragDenStaat“ verneint das Gericht die Offensichtlichkeit des presserechtlichen Status‘ und lehnt deshalb die einstweilige Anordnung ab.
„Ob Telemedien mit journalistisch-redaktionellen Inhalten, bei denen es sich weder um Presse noch um Rundfunk im ursprünglichen Sinn handelt, aufgrund dieser Inhalte eine von Art. 5 Abs. 1 Satz 2 GG garantierte institutionelle Eigenständigkeit zuzubilligen ist“, sei vom Einzelfall abhängig. Weil: Die denkbare Vielfalt der Erscheinungsformen und Inhalte von bei Schaffung des Grundgesetzes noch nicht existenten Telemedien könnte dagegen sprechen […].“
Andrej Reisin ist freier Journalist. Er arbeitet unter anderem für „Tagesschau“, „taz“, „Spiegel“ und seit 2002 vor allem im Auftrag des NDR, insbesondere für „Panorama“ und „Zapp“. Er war einer der Herausgeber des Weblogs Publikative.org und erhielt mit anderen den Grimme-Preis für die „Panorama“-Berichterstattung zum Hamburger G20-Gipfel.
Doch der Sachverhalt ist nicht ganz so unkompliziert, wie es auf den ersten Blick den Anschein hat: Da es kein bundeweites Presserecht gibt, weil dies in der Kompetenz der Länder liegt (eine Folge der Gleichschaltung der Medien mithilfe des Reichspressegesetzes im Nationalsozialismus), gelten hinsichtlich der Auskunftspflichten von Behörden gegenüber der Presse Landesgesetze. Beim Kanzleramt handelt es sich jedoch um eine Bundesbehörde. Da die Länder wiederum dem Bund und Bundesbehörde per Landesgesetz keine Pflichten auferlegen können, ergibt sich Auskunftspflicht der Bundesbehörden allenfalls unmittelbar aus Art. 5 des Grundgesetzes, der die Pressefreiheit garantiert.
Das Problem: Für reine Telemedienangebote, also auch für Webseiten, gibt es noch keine abschließende Rechtsprechung des Bundesverwaltungsgerichts und des Oberverwaltungsgerichts Berlin-Brandenburg. Daher hat das in erster Instanz urteilende Berliner Verwaltungsgericht im Eilverfahren nur geprüft, ob es sich bei „FragDenStaat“ um Zeitung oder Rundfunk handelt – beides verneint – und den Eilantrag verworfen. Der Berliner Fachanwalt für Urheber- und Medienrecht Thorsten Feldmann* kommentiert das Urteil für Übermedien wie folgt:
„Diese Entscheidung argumentiert formal nicht falsch, denn sie stellt darauf ab, dass das für Berlin zuständige Oberverwaltungsgericht ausdrücklich entschieden hat, dass die Prüfung der Frage, ob ein Telemedienangebot als Presse gewertet werden kann, einer Einzelfallprüfung im Hauptverfahren vorbehalten ist. Dennoch hätte ich mir hier ein mutigeres Urteil gewünscht und meiner Auffassung nach wäre eine solche auch möglich gewesen, ja vielleicht unter kommunikationsrechtlichen Erwägungen zwingend geboten gewesen: Denn schließlich liegt es auf der Hand, dass ‚FragDenStaat‘ eine unverzichtbare Funktion für den vom Grundgesetz bezweckten öffentlichen Meinungsbildungsprozess wahrnimmt. Diese Würdigung kommt mir persönlich hier gegenüber der formalen Frage nach einem Druckerzeugnis oder nicht deutlich zu kurz.“
Das „DE“ steht für…
Natürlich geht „FragDenStaat“ gegen das Urteil vor. In ihrer Begründung führt die Organisation unter anderem die langjährige, zum Teil preisgekrönte journalistische Arbeit von Semsrott an – und verweist darauf, dass er bereits in anderen Verfahren als Journalist anerkannt wurde. Zudem beruft man sich auf ein Urteil des Oberverwaltungsgerichts Berlin-Brandenburg, das ausdrücklich festgestellt habe, dass einem Auskunftsanspruch nicht entgegenstehe, „dass der Antragsteller kein in Printmedien veröffentlichender, sondern ein primär für das Fernsehen bzw. Online-Medien tätiger Journalist ist. Denn dieser Umstand ändert nichts an seiner Eigenschaft als Journalist, die ihn dazu berechtigt, sich auf das Grundrecht aus Art. 5 Abs. 1 S. 2 GG für Auskünfte gegenüber der Bundesregierung zu berufen.“
Aber um der Entscheidung des Gerichts Genüge zu tun, geht man auch andere Wege. Arne Semsrott schreibt dazu: „Zwischen der Demokratie und der Autokratie steht die Druckerschwärze. Gäbe es keine gedruckten Zeitungen mehr in Deutschland, die Pressefreiheit wäre verschwunden.“ Doch: „Was das Gericht nicht wusste: Das DE in FragDenStaat.de steht für Druckerzeugnis.“
Sreenshot: „FragDenStaat“
Daher hat man sich nun entschieden, die besten Texte, die bisher erschienen sind, als Zeitung im Layout des Stils der 1920er Jahre herauszugeben. Das Druckerzeugnis werde „am Mittwoch, den 20. Juli 2022 am Bahnhof Zoo in Berlin ganz in der Nähe vom Oberverwaltungsgericht“ verteilt. Um den Anforderungen des Gerichts nach Regelmäßigkeit zu entsprechen, will man das Ganze sogar wiederholen.
Druck erzeugen mit einem Druckerzeugnis: „FragDenStaat“ bringt seine besten Texte in Papierform. Foto: „FragDenStaat“
Der Deutsche Journalistenverband kritisiert die Entscheidung scharf: „Das Gericht wendet wendet einen Medienbegriff aus dem 19. Jahrhundert an. Die Pressefreiheit wie auch alle Rechte von Journalistinnen und Journalisten, die sich daraus ableiten, bezieht sich nicht nur auf gedruckte Medien. Online-Portale gehören selbstverständlich auch zu den Medien, und zwar mit allen Rechten, nicht als lästige Anhängsel. Es ist zu hoffen, dass das Gericht im Hauptsacheverfahren anders entscheidet“, so Sprecher Hendrik Zörner.
Interessant ist die zukünftige Entwicklung allemal: Denn schließlich bewegt sich „FragDenStaat“ tatsächlich entlang der oft behaupteten Grenze zwischen Aktivismus und Journalismus. Die journalistische Arbeit des Portals und seiner Beteiligten ist unbestreitbar, gleichzeitig kämpft man aber natürlich auch juristisch und zivilgesellschaftlich für politische Veränderungen, wie zum Beispiel für ein auch gegenüber Bundesbehörden gültiges Bundestransparenzgesetz. Ein Journalismus-Begriff, der auf „Neutralität“ abstellt wie in dem oft zitierten (aber umstrittenen) Hanns-Joachim-Friedrichs-Satz, wonach sich Journalismus mit keiner Sache gemein macht, auch nicht mit einer guten, lässt sich damit nur bedingt vereinbaren. In einem möglichen Hauptverfahren könnte es daher auch auch darum gehen, was die aktuelle Rechtsprechung als Journalismus anerkennt.
*Offenlegung: Thorsten Feldmann hat in medienrechtlichen Verfahren bereits sowohl Übermedien als auch „FragDenStaat“ vertreten. Übermedien hat zudem mit „FragDenStaat“ bei einer Klage gegen die Brema zusammengearbeitet.
Die Fahrradergonomie beschäftigt sich mit der geometrischen Anpassung des Fahrradrahmens und der einzelnen Komponenten, um dauerhaft schmerzfreies, körperoptimiertes und kräfteschonendes Radfahren zu gewährleisten – so was nennt man auch Spaß!
Ich möchte mit diesem und zwei Folgebeiträgen aus meiner Sicht erläutern, welche grundlegenden Erklärungen zu einem korrekten Verständnis der Fahrradergonomie beitragen können.
Unter Radfahrenden gibt es eine Unzahl nicht verifizierter Ergonomiefaustregeln, die gebetsmühlenartig auch von Journalisten von Fachzeitschriften ungeprüft wiederholt werden.
Meine Erfahrungen (und somit entstandenen Theorien) beruhen auf mehreren Tausend erfolgreich durchgeführten Ergonomieberatungen jenseits des Mainstreams. Ich habe zusätzlich eine C-Trainer-Ausbildung für das Fach Eisschnelllauf und sowohl dort als auch im Langstreckenradfahren jahrzehntelange Erfahrung, die ich mit einfließen lasse. Viele meiner Kunden kommen von erfolglosen Beratungen aus anderen Bereichen und suchen bei mir Aufklärung und Hilfe. Das reicht von falsch angepassten Maßrahmen über unsinnige Sattelempfehlungen bis hin zu Rennradfahrern, die ihre Rückenschmerzen nicht in den Griff bekommen.
Seit 2003 halte ich Schulungen und Vorträge mit dem Thema Fahrradergonomie. 2006 kam die intensive Beschäftigung mit Sattelgeometrien, Formen und Eigenschaften dazu, was jetzt zu einem Forschungsvorhaben an der TU Clausthal geführt hat. Nachdem ich erste Ergonomieerfahrungen bei der Konstruktion des mitwachsenden Kinderfahrrads »Skippy« gesammelt hatte, wurde ich auch mitverantwortlich für die Ergonomieüberlegungen, die die Firma PATRIA in Bielefeld ihren Maßanfertigungen voranstellt.
Durch die Berücksichtigung von Körperwinkeln (Arbeitswinkeln) und ohne die festen Vorgaben traditioneller Längenverhältnis-Betrachtungen (»Oberrohrlänge ist das xy-fache der Beinlänge!«) kann ich mich mit meinen Beratungen auf jede Ungewöhnlichkeit einstellen und unter anderem auch die Fahrräder für kleinwüchsige, disproportionale Menschen entwerfen, die dann perfekt passen.
Übliche Vorgehensweise bei einer Ergonomieberatung
Bild 1: Nachstellung der Ausgangssituation Geometrie und Sitzposition des vorhandenen Rades werden auf dem Velochecker nachgestellt. Es entsteht die der Fahrerin bekannte Sitzhaltung mit allen Problemen: Rundrücken, Kopf im Nacken, Schultern hochgedrückt.Bild 2: Korrektur Die Sitzposition wird Stück für Stück optimiert: Die Rückenmuskulatur ist aktiv, die Schultern fallen entspannt nach vorn, Rücken und Nackenlinie sind verbessert und entkrampft.Bild 3: Ergebnis Die gelungene Umsetzung auf dem eigenen Fahrrad.
Fahrradergonomie für Alltags- und Langstreckenfahrer hat zum Ziel, sich möglichst kräfteschonend und mit optimalem muskulärem Gelenkschutz fortzubewegen. Im Gegensatz zum Hochleistungsradsport steht nicht die maximale Spitzenleistung im Vordergrund, sondern eine bestimmte Form von Effizienz, die neben dem Radfahren auch noch die Bewältigung des Alltags gewährleisten muss.
Durch die Berücksichtigung der Arbeitswinkel werden die Gelenke geschont und muskulär unterstützt. Eine ausbalancierte Sitzposition bringt den Körperschwerpunkt aktiv zum Einsatz und trägt zur Effizienz bei.
Bild 4: Ergonomische Haltung über den Körperschwerpunkt ausbalanciert (Bewegungsstudie)
Was sind Arbeitswinkel?
Unsere Gliedmaßen bestehen aus einer Reihe von hintereinander angeordneten Gelenken, die alle einen bestimmten Bewegungsradius haben und einen begrenzten Bereich, in dem sinnvoll Arbeit geleistet werden kann. Nicht jedes Gelenk ist gleich. Das Ellenbogengelenk, mit dem wir durch Anwinkeln des Armes Lasten heben können, hat sein Leistungsmaximum, wenn es stärker als 90° angewinkelt ist. Dann kann der Bizeps (Oberarmmuskel) seine volle Kraft entfalten.
Das Kniegelenk, mit dessen Hilfe wir hohe Sprünge vollbringen können (oder kräftig in die Pedale treten können), arbeitet bei der fast vollständigen Streckung am besten. Alle Bewegungen, die stattdessen mit hoher Last bei einem Kniewinkel unter 90° ausgeführt werden, belasten die Gelenkstrukturen ungünstig und führen zu hohem Knorpelverschleiß.
Bild 5: Optimierte Beinstreckung mit aktivem Fußeinsatz
Korrekte Arbeitswinkel beschreiben den Körperwinkel, bei dem Gelenke maximale Arbeit leisten können und gleichzeitig optimal vor Verschleiß geschützt sind. Zu den Arbeitswinkeln gehören immer auch mehrere Muskelgruppen, die dafür sorgen, dass die Kraftübertragung mit Muskelspannung geschieht und nicht durch Druck (und Kräfte) auf ungeschützte Gelenkstrukturen (ungebremster Gelenkflächenkontakt).
Beispiel: Wenn ich von einem Hocker auf den Boden springe und dabei sofort mit der ganzen Sohle aufkomme, werden die Gelenkstrukturen stärker (und schmerzhafter) belastet, als wenn ich mit dem Vorfuß (Zehenspitzen) aufkomme und dabei die restliche Fußsohle erst vergleichsweise langsam und muskulär gebremst Fußbodenkontakt bekommt.
Interessanterweise beklagen viele Radfahrende, die eigentlich mehr fahren wollen, dass ihnen alle möglichen Körperteile (Handgelenk, Schulter, Nacken, Rücken) wehtun, bevor sie ihre eigentliche Leistungsgrenze erreicht haben, denn dann würden ja die radfahrspezifischen Muskeln wie Wade oder Oberschenkel schmerzen. Genau das ist der Arbeitsbereich der Ergonomie beim Radfahren: Wie kann ich das Gesamtsystem »arbeitender Körper« so im Fahrradrahmen unterbringen, dass es möglichst wenig Schmerzen und Überlastungen erfährt und dabei gute Leistung erbringt.
Da ich seit fast 20 Jahren sehr intensiv Ergonomieberatung an Alltagsradfahrern anbiete, habe ich einen ganz guten Überblick, wie der Alltagsradfahrer denkt bzw. von welchen Glaubenssätzen er geprägt ist. Viele dieser Aussagen, die nicht selten von Fachleuten wie Fahrradhändlern, Sportjournalisten, Orthopäden oder Physiotherapeuten geäußert werden, entbehren jeder Grundlage oder sind nie hinterfragt worden. Da diese Aussagen nicht dazu beitragen, dass die Menschen mehr und vor allem mit Spaß und ohne Schmerzen längere Strecken Rad fahren, sind sie ein Zeichen dafür, dass sie nicht die volle Wahrheit enthalten.
Hinzu kommt, dass der Mensch es bequem haben möchte. Und Bequemlichkeit kann z. B. bedeuten, dass man an der Ampel stehend nicht absteigen muss, sondern auf dem Sattel sitzend mit den Füßen auf den Boden kommt. Außerdem wurde diese »Anweisung« ja von früher Kindheit an eingetrichtert und durch Verkehrserziehung in der Schule noch mit offiziellem Siegel gelehrt. Warum sollte man daran etwas ändern.
Erschwerend kommt hinzu, dass einige ergonomische Regeln, die eindeutig zum schmerzfreieren und effizienteren Radfahren beitragen, als Paradox daherkommen. Da wäre der harte, schmale Sattel, der die Tretbewegung und die Auflagefläche des Gesäßes verbessert, oder der tiefe Lenker, der dafür sorgt, dass Schultern und Handgelenke nicht mehr schmerzen. Auch der Orthopäde, der bei Bandscheibenproblemen die aufrechte Sitzposition propagiert, hat in den seltensten Fällen recht, da im Gegensatz dazu der korrekt geneigte Rücken (unter Mitnahme des Beckens) die Rückenmuskulatur viel besser und physiologisch sinnvoll trainiert und gleichzeitig die geplagten Bandscheiben entlastet.
Als letztes Argument, um alles beim Alten zu lassen, kommt dann die Aussage, ich fahre doch schon immer so, oder: Die bei der »Tour de France« (TdF) sitzen doch auch krumm und tief. Die erste Aussage entkräftet der Ratsuchende schon dadurch, dass er Rat sucht. Wahrscheinlich hat er beim Radfahren Schmerzen, die nicht tolerabel sind (nach wenigen Kilometern, nur auf dem XY-Rad) oder steht kurz davor, das Radfahren ganz aufgeben zu müssen, was nicht selten einen Beratungsgrund darstellt. Bei der zweiten Aussage muss ich weiter ausholen und erklären, dass die Art und Weise und die Geschwindigkeiten, die bei der TdF gefahren werden, ganz andere Voraussetzungen brauchen als der Alltagsradfahrer, der nach 10 km Arbeitsweg noch einen Arbeitstag zu bewältigen hat und auch wieder mit dem Rad nach Hause fährt. Der Profiradfahrer hat nicht in erster Linie seine Gesundheit im Blick, sondern das Erreichen der maximalen Geschwindigkeit. Da kann ein tiefer Sattel und die damit verbesserte Aerodynamik mehr zum Tempo beitragen als eine korrekte schmerzfreie und bandscheibenschonende Rückenhaltung.
Als 2011 mein Buch »Richtig sitzen – locker Rad fahren« (an dem Titel bin ich unschuldig, das war der Wunsch des Verlages) rauskam, habe ich darin versucht, alle Zusammenhänge so sinnvoll wie möglich zu erklären. In dem Buch war aber kein Raum, noch tiefer in die Materie einzusteigen und die wirkliche Arbeitsweise und Bedeutung der Körperwinkel und der Schwerpunktlage zu erläutern. Das wäre auch nicht zielgruppengerecht gewesen, denn das Buch sollte so allgemein verständlich wie möglich informieren.
Ich habe aber das Gefühl, dass ich den wirklich Interessierten noch Erklärungen schuldig bin, und sehe in der Fahrradzukunft ein sehr gutes Medium dafür. Obwohl ich in den Vorworten aller drei Auflagen darauf hingewiesen habe, dass eine wissenschaftliche Untersuchung der von mir aufgestellten Theorien wünschenswert wäre, ist dies nirgendwo aufgegriffen worden.
Zusammenfassung
Das Fahren längerer Strecken im Alltag darf keine Schmerzen verursachen, vor allem nicht im Rücken, im Nacken, in den Handgelenken und den Knien.
Effizientes und schmerzfreies Radfahren kann man lernen, auch wenn man es jahrelang anders ausgeübt hat.
Es gibt scheinbare Paradoxe, auf die ich mich einlassen muss.
Hochleistungsradsport ist kein Maßstab für den Alltag.
Die Lage des Körperschwerpunkts trägt wesentlich zur Effizienz des Radfahrens bei und verbietet in den meisten Fällen eine »aufrechte Sitzposition« (was sich viel schlimmer anhört, als es ist).
Korrekte Arbeitswinkel für alle Gelenke sind ein Muss. Arbeitswinkel sind für jeden einzelnen Körper absolute Größen und erlauben keine großen Abweichungen. Die Toleranzbereiche für den jeweiligen Körperabschnitt liegen erfahrungsgemäß im Bereich von 1–2 cm. Daher fordert jeder Körper für sich genau eine Sitzposition zum effektiven Radfahren, wobei es letztendlich egal ist, auf welchem Rad sie eingenommen wird. Vorausgesetzt, das Ziel ist die Bewältigung längerer Strecken und nicht die Fahrt zum Bäcker oder zur nächsten Eisdiele.
Die Anforderungen im Einzelnen, die ich in drei Teilen im Laufe des Jahres erklären werde:
Teil 1: Der Antrieb von der Fußspitze bis zum Hüftgelenk
Ich trete mit dem Fußballen auf dem Pedal
Ich fahre mit angehobener Ferse/leicht gestrecktem Fußgelenk
Im tiefsten Punkt ist das Bein dabei fast gestreckt.
Die Kurbellänge passt zu meiner Beinlänge.
Die maximale Kurbellänge (in Millimetern) ist nicht größer als meine Körpergröße (in Zentimetern) (gilt nicht für disproportionierte Personen, z. B. Kleinwüchsige). Eine »zu kurze« Kurbel tut aber nicht weh.
In der 11-Uhr-Position (von links gesehen) ist mein Knie nicht stärker als 90° angewinkelt.
Teil 2: Sattelposition und Beckenstellung
Der Sitzrohrwinkel ist so konstruiert, dass bei optimaler und deswegen maximaler Sattelhöhe das Knielot bei waagerechter Pedalstellung nach vorne, auf Zehengrundgelenk und Pedalachse zeigt oder evtl. sogar weiter nach vorne, aber niemals dahinter.
Der Sattel passt zu meinem Körpergewicht und übernimmt mit der flexiblen Sattelschale die vorhandene Beckenwölbung und passt sich entsprechend an.
Der Sattel ist so schmal, dass ich ohne nach vorne zu rutschen mit den Oberschenkeln bequem an der Sattelflanke vorbeikomme.
Der Sattel wird nicht mit den Sitzbeinhöckern und auch nicht mit dem Steißbein belastet, sondern das Becken liegt mit der gesamten Unterseite (Schambeine und Schambeinbogen) auf. Der Sattel verschwindet bestenfalls vollständig unter dem Fahrer und der hintere Bereich ist nicht zu sehen (hängt von der Sattelkonstruktion ab).
Der Sattel ist mit der Sattelnase leicht nach unten geneigt.
Der nach vorn geneigte Rücken hat seine natürliche Doppel-S-Form und stellt die Verlängerung der Beckenachse dar. Es gibt keinen Rundrücken. Die Lendenlordose ist aktiv. Die leicht angespannte Bauchmuskulatur verhindert ein »Durchhängen«.
Teil 3: Bedeutung der Oberkörperhaltung und der erforderlichen Lenkerhöhe (bzw. -tiefe)
Der Abstand zwischen Sattel und Lenker ist so groß, dass ein rechter Winkel zwischen Oberarm und Oberkörper entsteht.
Die aufkommenden Stützkräfte werden in die starke Schulter- bzw. Brustmuskulatur, die seitlich der Brustwirbelsäule liegt, geleitet (und nicht in den Nackenbereich).
Die Rückenneigung ist so ausbalanciert, dass der Körperschwerpunkt über dem antreibenden Pedal liegt und sehr wenig Stützkräfte notwendig sind. Bei voller Pedallast würden fast keine Stützkräfte auf Sattel und Lenker entstehen (it’s like flying over the bike).
Die Lenkerhöhe ist so niedrig, dass bei ausbalancierter Rückenhaltung die Arme locker Richtung Lenker zeigen und die Schulter abfällt. Ein Hochdrücken der Schulter ist nicht nötig. Die Arme haben genug Platz.
Die Lenkerbreite ist etwas größer als die Schulterbreite, die Arme liegen nicht parallel, sondern öffnen sich leicht.
Der Lenker ist gerade und bietet durch ergonomische Griffe eine maximale Auflagefläche, die die Handgelenke stützt. Ein Rennlenker bietet noch mehr Vorteile für die ergonomische Haltung.
Der Antrieb von der Fußspitze bis zum Hüftgelenk
Der Vorfuß, oder vordere Fußballen, sollte ungefähr mit dem Zehengrundgelenk über der Pedalachse auf das Pedal gesetzt werden. Gleichzeitig soll beim Treten in (fast) jeder Position die Ferse leicht angehoben sein.
Bild 6: Beinlänge mit Fußlänge und Beckenkippung ergänzt
Dadurch ist die effektive Beinlänge um ein Drittel der Fußlänge ergänzt. Die dadurch entstehende effektive Beinlänge unterscheidet sich von der »Innenbeinlänge«, indem nicht nur die Länge des Oberschenkels und des Unterschenkels berücksichtigt wird, sondern auch der teilweise gestreckte Fuß, der dadurch zu einem Teil der Beinlänge wird. Der Antrieb des Radfahrenden geschieht in erster Linie durch die Beinstreckung. Das entspricht ziemlich genau der Bewegung, wie man sie beim Eisschnelllaufen beobachten kann. Eisschnelllaufen und Radfahren sind von ihrem muskulären Anspruch sehr, sehr ähnlich. Nicht nur, dass die Eisschnellläufer das Radfahren grundsätzlich als Trainingsmethode in eisfreien Zeiten nutzen, es gab sogar Olympiateilnehmer, die bei den Winterspielen auf dem Eis teilnahmen und bei den Sommerspielen sich im Radfahren Medaillen holten. Eine wesentliche Neuerung im Eisschnelllaufen waren vor über 20 Jahren die sogenannten Klappschlittschuhe. Der Schuh konnte wie beim Skilanglauf von der Kufe wegklappen. Der Fuß wurde gestreckt (und ergänzte die effektive Beinlänge) und die Kufe blieb auf dem Eis und konnte Vortrieb erzeugen. Damit purzelten die Rekorde.
Die effektive Beinlänge wird auch noch über die Beckenstellung beeinflusst. Wenn das Becken senkrecht auf dem Sattel steht (und die Sitzbeinhöcker unnötigerweise als Einzige belastet sind), ist das obere Ende des Oberschenkelknochens in seiner Hüftgelenkpfanne am weitesten von der Satteloberfläche und vom Pedal entfernt. Die effektive Beinlänge ist dadurch verkürzt. Wird das Becken nach vorne geneigt, wie es ergonomisch sinnvoll ist, wandert das Hüftgelenk weiter nach unten und die effektive Beinlänge nimmt zu. Das Ganze ist nur dann sinnvoll, wenn die Sattelhöhe dabei diesem Längengewinn angepasst wird. In der Regel liegt die Sattelhöhe dann 6–15 cm über der einfachen Innenbeinlänge (hängt von der Schuhgröße und von der Beckengeometrie ab). Die optimale Sattelhöhe ist dann erreicht, wenn bei der o. g. Haltung (Fußballen auf dem Pedal, Ferse angehoben, Becken gekippt) das Bein bei tiefster Pedalstellung nicht ganz durchgestreckt ist, was normalerweise dann auch keiner macht.
Einen zu hohen Sattel merkt man, einen zu tiefen in der Regel nicht.
Wer allerdings seine maximale (und somit optimale Höhe) kennt, wird erfahrungsgemäß nie wieder davon abweichen und jede zu tiefe Abweichung wieder nach oben korrigieren.
Bild 7: Beinstreckung mit einem Meterstab kontrollierbar. Die Verlängerungslinie vom Oberschenkel kommt sehr nahe an die Fußspitze heran.
Warum das Ganze? Es ist doch viel praktischer und bequemer, mit dem Fuß den Boden zu erreichen und dabei auf dem Sattel sitzen bleiben zu können!
Solange wir Fahrräder fahren, die 170 mm lange Kurbeln oder längere haben (was bei 99 % der Fall sein dürfte), brauchen wir die maximale effektive Beinlänge, um in der Nähe des oberen Todpunktes im Kurbelkreis (11-Uhr-Position) einen Kniewinkel von 90° nicht zu unterschreiten.
Bild 8: Ab der 11-Uhr-Position sollte der Kniewinkel immer größer als 90° sein.
Noch mal: Wenn die Pedalkurbel von links gesehen in der 11-Uhr-Position steht (Kurbel zeigt leicht nach vorne), können schon 40 % der Maximalkraft eingeleitet werden. Biodynamisch wird das oft als Startpunkt der Krafteinleitung angenommen. Wenn bei diesem Kraftakt das Knie zu stark gebeugt ist, nämlich unter 90°, treten erhebliche Kräfte senkrecht zur Kniescheibe auf, die die Knorpelflächen zerstören können und es auch tun. Wenn man es merkt, ist es meistens zu spät. Man kann eigentlich immer davon ausgehen, dass Radfahrende, die Knieschmerzen haben, entweder zu tief sitzen oder zu lange Pedalkurbeln fahren (oder beides). Wenn man auf dem Sattel sitzend mit den Fußspitzen den Boden berühren kann, sitzt man schon fast 10 cm zu tief, denn diese Haltung sollte ja eigentlich auf dem Pedal stattfinden. Das Pedal ist aber im tiefsten Punkt immer mindestens 10–11 cm vom Boden entfernt, sonst würde das Pedal in der Kurve aufsetzen, wenn es in der unteren Position ist. Vorgeschrieben ist, dass man mindestens 25° Seitenneigung bei unten stehendem Pedal fahren können muss. Das erzeugt die genannte Mindesthöhe. Bei Mountainbikes mit Federungssystemen oder E-Bikes mit Mittelmotor können das auch mal 5–8 cm mehr sein.
Man könnte jetzt annehmen, dass sehr große Menschen (>190 cm), die eine Beinlänge von 95–100 cm haben, bei normalen 170er-Kurbeln das Problem nicht haben. Der Pedalhub (Abstand von der tiefsten zur höchsten Pedalstellung) mit seinen 34 cm macht bei ihnen nur einen Bruchteil der Beinlänge aus. Ganz im Gegensatz zu einer kleinen Person, die vielleicht gerade mal 70 cm Innenbeinlänge hat. Der Kniewinkel sollte also theoretisch bei großen Menschen deutlich größer ausfallen und dann nicht mehr im kritischen Bereich liegen.
In einer kleinen Messreihe habe ich folgendes Experiment gemacht. Meine Probanden, die Schüler des Meister-Vorbereitungskurses in Frankfurt, wurden auf dem Velochecker (verstellbarer Messbock von PATRIA mit 170er-Kurbel) in der Sattelhöhe so eingestellt, wie es der landläufigen Meinung entsprach: Ferse auf unten stehendes Pedal, dabei das Bein durchgestreckt. Mit dieser Sattelhöhe wurde dann der Kniewinkel in der 11-Uhr-Position gemessen und selbst die »ganz Langen« konnten die 90° dabei kaum überschreiten, der kleinste Proband hatte dabei einen Kniewinkel von knapp 70°. Ursache war die Schuhgröße! Sobald mit angehobener Ferse gefahren wurde und das Bein seine effektive Länge ausnutzen konnte, war der Sattel immer viel zu tief, denn bei den sehr großen Teilnehmern musste man auch mit einer großen Schuhgröße rechnen. Die Gegenprobe haben wir auch gemacht: Fußballen auf unten stehendes Pedal, Ferse angehoben, Bein fast gestreckt. Fast alle Probanden konnten dabei in der 11-Uhr-Position die 90° überschreiten, nur der, der vorher bei 70° war, lag noch etwas drunter. Der wäre ein Kandidat für eine kürzere Kurbel.
Bild 9: Kniewinkelmessung nach unterschiedlichen Sattelhöhenregeln
Eine einfache Grundregel für die Kurbellänge lautet: Die Kurbellänge darf die Körpergröße in Millimetern nicht überschreiten. Für eine 170er-Kurbel sollte man also mindestens 1,70 m groß sein. Natürlich hängt die Kurbellänge dann noch von den Proportionen des Radfahrenden ab. Sind diese sehr verschoben (langer Oberkörper, kurze Gliedmaßen), gilt ungefähr ein Fünftel der Beinlänge oder ein Sechstel der Sitzhöhe als Maß für die Kurbellänge. Grundsätzlich ist es gesünder, eher kürzere Kurbeln zu fahren.
Warum fährt man dann nicht einfach mit der Ferse oder mit dem Mittelfuß, dann braucht man doch die hohe Sattelhöhe gar nicht, denn das Bein ist effektiv kürzer? Genau das ist die klassische Ausweichbewegung, die man überall beobachten kann, wo mit zu tiefen Sätteln gefahren wird. Im Leistungssport, wo Systempedale verwendet werden, ist es dann das Nach-unten-Durchdrücken der Ferse, weil die Fußposition sich ja nicht verändern lässt.
Beim Radfahren ist dem Körper sehr viel daran gelegen, die maximale Beinstreckung zu erreichen, auch wenn andere Strukturen darunter leiden könnten. Hier kommt ein wichtiger Arbeitswinkel ins Spiel: Die maximale Kraftentfaltung bei der Beinstreckung findet in den höheren Winkelbereichen statt, bis kurz vor der größten Streckung bei ca. 170°. Um das ausnutzen zu können, wird instinktiv eine Haltung eingenommen, die das ermöglicht. Ist der Sattel zu niedrig eingestellt, wird die Fußlänge eingespart (Mittelfußtreten, Fersentreten) oder der Sattel wird sehr weit hinten belastet oder weit nach hinten geschoben. Dadurch entsteht ein flacherer effektiver Sitzrohrwinkel und der Abstand zum Pedal verlängert sich. Die Nachteile, die durch den flachen Sitzrohrwinkel entstehen, werde ich später erläutern.
Wird mit Systempedal (Vorfuß ist durch Klicksystem auf dem Pedal fixiert) und zu tiefem Sattel gefahren, kann man beobachten, dass die Ferse sehr oft tief nach unten gedrückt wird, um die Beinstreckung zu erreichen. Dabei kommt es typischerweise zur Überlastung der Achillessehne.
Es gibt noch einen wichtigen Aspekt für das Treten mit dem Vorfuß/Fußballen, und der betrifft das Kniegelenk. Das Kniegelenk ist kein einfaches Scharnier, was auf- und zuklappt, sondern es hat schräge Gelenkflächen, sodass die schlichte Beugebewegung gleichzeitig eine Taumelbewegung des Knies erzeugt, wenn dieses angewinkelt und wieder gestreckt wird. Von vorne gesehen beschreibt die Knieschiebe dabei eine in der Senkrechten gestreckte Acht. Die anderen beiden Gelenkpunkte, die das Knie einrahmen, sind das Fußgelenk und das Hüftgelenk. Das Hüftgelenk hat genug Freiheit in seiner Beweglichkeit und stört die notwendige Bewegung des Kniegelenks nicht wesentlich. Anders ist das beim Fußgelenk (Sprunggelenk). Der Fuß wird ja durch das Pedal zu einer Bewegung »gezwungen«, die sich in einer festgelegten senkrechten Ebene abspielt. Wenn dabei der Vorfuß auf dem Pedal steht, kann das Sprunggelenk die notwendige Gegenbewegung für das Knie anbieten, denn das Sprunggelenk ist dann frei. Wenn mit dem Mittelfuß oder mit der Ferse getreten wird, ist das Sprunggelenk in seiner Bewegung stark eingeschränkt und kann dem Knie nicht den notwendigen Ausgleich der Taumelbewegung ermöglichen. Die Folge sind Knieschmerzen und möglicherweise Entzündungen der Bandstrukturen.
Runder Tritt oder paddeln?
Der Fuß sollte während des gesamten Trittvorgangs in einer möglichst ruhigen und weitgehend angehobenen Position bleiben, das spart Kräfte. Bei mir wird nicht »gepaddelt«. Paddelbewegungen sind starke Auf-und-ab-Bewegungen während eines Tretvorgangs. Sie entstehen, wenn der Körper immer versucht, an verschiedenen Stellen eine Beinstreckung zu erzeugen, wo ihn die Sattelhöheneinstellung dran hindert (z. B. Absenken der Ferse am tiefsten Punkt). Viele verwechseln Paddeln mit dem runden Tritt. Beim runden Tritt ist die Winkelgeschwindigkeit in jedem Bereich der Kurbelumdrehung möglichst gleich oder gleichmäßig.
Bei vielen Radfahrenden kann man eine starke, sich absenkende Fußbewegung beobachten, wenn das Pedal nach vorne unten bewegt werden soll (maximale Krafteinleitung von 11 Uhr bis 9 Uhr bzw. auf der anderen Seite von 13 bis 15 Uhr). Dieses Absenken entsteht durch mangelnde Muskelspannung (Kraft!) in Wade und Fußmuskulatur. Um die Antriebskräfte gelenkschonend zu übertragen, sollte Muskelspannung vorhanden sein. Fehlt diese, werden die knöchernen Strukturen so lange aufeinander zubewegt, bis der direkte Kontakt von Knochen zu Knochen die Kraft übertragen kann (hohes Verschleißrisiko). Dabei kommen die Gelenkflächen von Unterschenkel und Fußgelenk, also das obere Sprunggelenk, in fast ungeschütztem Kontakt zu nah aufeinander.
Das typische und ergonomisch nicht sinnvolle Absenken der Ferse zwischen 11- und 9-Uhr-Position stoppt die Pedalbewegung oder verlangsamt sie deutlich, weil ja erst mal die Bewegung der Ferse erfolgt. Danach dauert es, bis der Fuß die Position wieder eingeholt hat und weiter tritt. Übertriebene Fußbewegungen wurden in den 1990er Jahren gerne propagiert (Fußposition immer im richtigen Winkel zur Kraftrichtung). Bei Systempedalen ist eine angehobene Ferse von Vorteil, weil der Übergang von der »Nach-unten-Drück-Bewegung« zur »Nach-oben-Zug-Bewegung« keine Veränderung der Fußstellung mit sich bringt und übergangslos ohne Verzögerung funktioniert. Die einfachste und sicherste Methode, die Fußfehler zu verhindern, ist eine hohe Trittfrequenz. Bei Frequenzen zwischen 80 und 100 Umdrehungen pro Minute kann man sich keine unnötigen Bewegungen erlauben.
Ein Beispiel zum Verständnis der Fußstellung: Wenn man eine lange Treppe (z. B. die Kapitol-Treppe) in einem zügigen Tempo, mit einer dem Radfahren ähnlichen Frequenz hochlaufen müsste, würde man den Fuß immer in der angehobenen Position behalten, weil ein ständiges Absenken der Ferse unnötig viel Kraft kosten würde.
Logischerweise müsste jetzt noch die Betrachtung des Knielots und des Sitzrohrwinkels anschließen. Diese beiden Punkte haben aber mehr mit der Schwerpunktlage des Oberkörpers zu tun als mit dem Antrieb (wobei die Schwerpunktlage selbstverständlich einen wichtigen Aspekt des Antriebs darstellt). Deshalb werde ich diese Punkte im nächsten Block behandeln.
Mit einigen Vorkehrungen lassen sich Let’s-Encrypt-Zertifikate auch für interne Netze nutzen, die nicht vom Internet erreichbar sind.
Zertifikate von Let’s Encrypt
Let’s Encrypt [1] bietet schon seit einigen Jahren kostenlose SSL-Zertifikate für einzelne Domains an. Seit kurzem werden auch Wildcard-Zertifikate ausgestellt, die für alle Subdomains einer Domain gültig sind. Wird ein solches Zertifikat zum Beispiel für *.home.kunz.de ausgestellt, gilt es auch für alle Subdomains, also zum Beispiel auch für hinz.home.kunz.de.
Damit lässt sich relativ einfach ein Zertifikat generieren, dass für alle Server im Heim-Netz gültig ist und nicht - wie ein selbstsigniertes Zertifikat - von Web-Browsern als unsicher markiert wird. Die Let’s-Encrypt-Zertifikate sind allerdings nur jeweils 60 Tage gültig. Deswegen macht es Sinn, die Erneuerung des Home-Zertifikats automatisch ablaufen zu lassen.
Überprüfungs-Prozeduren (Challenges)
Während der Beantragung oder Erneuerung der Zertifikate muss der Let’s Encrypt Server überprüfen, dass die Domain dem Beantrager gehört oder von ihm administriert wird. Dafür gibt es mehrere Möglichkeiten, unter anderem die webroot- und die DNS-Prozedur.
Die webroot Prozedur erwartet eine Seite mit vorgegebenem Inhalt im Wurzel-Verzeichnis des Webservers. Das lässt sich zwar sehr leicht automatisieren, aber zur Überprüfung muss der Server vom Internet aus erreichbarr sein, was im Heimnetz Portweiterleitungen auf dem Internet-Router erforderlich macht.
Bei der DNS-Prozedur muss beim DNS-Server der Zone ein TXT-Record mit vorgegebenem Namen und Inhalt eingestellt werden. Dieser Eintrag wird bei der Beantragung vom Let’s Encrypt Server abgerufen. Dafür muss die Domain selbst nicht erreichbar sein, was die Nutzung für Domains in privaten Netzen sehr vereinfacht. Für Wildcard-Zertifikate ist die DNS-Challenge die einzig mögliche Überprüfungs-Prozedur.
Let’s Encrypt certbot installieren
Zunächst muss auf einem Server im Heimnetz das Let’s Encrypt certbot Paket installiert werden. Bei mir ist dieser Server ein ständig laufender RaspberryPI mit dem Debian-Stretch-basierten NAS-System openmediavault 4 (omv).
Bei Debian Stretch befindet sich das certbot-Paket im stretch-backports-Repository, das bei omv 4 bereits in den Paketquellen eingetragen ist.
Jetzt können wir certbot benutzen, um das Zertifikat zu beantragen. Der certonly Schalter bewirkt, dass das Zertifikat nur abgerufen, aber nicht installiert wird. Wildcard-Zertifikate werden nur vom acme-v02 Server ausgestellt, der mit dem server Schalter angegeben werden muss. Unter -d wird die Wildcard-Domain angegeben, für die das Zertifikat ausgestellt werden soll.
Da die einzige unterstützte Prüfungsart die DNS-Challenge ist, muss sie mit preferred-challenges dns ausgewählt werden. Der manual Schalter gibt an, dass der TXT-Record manuell eingetragen wird. Zur Automatisierung später mehr.
# certbot certonly --server https://acme-v02.api.letsencrypt.org/directory -d *.home.kunz.de --email webmaster@kunz.de --preferred-challenges dns --manual
Saving debug log to /var/log/letsencrypt/letsencrypt.log
Plugins selected: Authenticator manual, Installer None
Obtaining a new certificate
Performing the following challenges:
dns-01 challenge for home.kunz.de
-------------------------------------------------------------------------------
NOTE: The IP of this machine will be publicly logged as having requested this
certificate. If you're running certbot in manual mode on a machine that is not
your server, please ensure you're okay with that.
Are you OK with your IP being logged?
-------------------------------------------------------------------------------
(Y)es/(N)o: y
-------------------------------------------------------------------------------
Please deploy a DNS TXT record under the name
_acme-challenge.home.kunz.de with the following value:
dhfjknfhuioOHoihHohoioioih568_nvihUGüj87ui87
Before continuing, verify the record is deployed.
-------------------------------------------------------------------------------
Press Enter to Continue
Nachdem man sein Einverständnis mit der Aufzeichnung seiner IP-Adresse erklärt hat, druckt der certbot Namen und Inhalt des TXT-Records aus, der nun beim zuständigen DNS-Zonenverwalter - bei mir FreeDNS - eingetragen werden muss. Dazu öffnen wir ein zweites Terminal.
Die Heimnetz-Domain
Als Heimnetz-Domain wird eine Subdomain einer offiziellen Domain benutzt. Sie wird als Subdomain beim gleichen Provider eingetragen, der auch für die Basis-Domain verantwortlich ist.
Wenn man vorhat, auch vom Internet aus auf Server in der Heim-Domain zuzugreifen, muss man auf die Dienste eines dynDNS-Providers zurückgreifen. Einzelheiten beschreibt der Artikel DynDNS für eine eigene Domain einrichten.
Im folgenden arbeiten wir mit dem DynDNS-Provider FreeDNS, auf den die Namensauflösung bei meinem Domain-Provider delegiert wurde.
Den DNS TXT-Record erzeugen
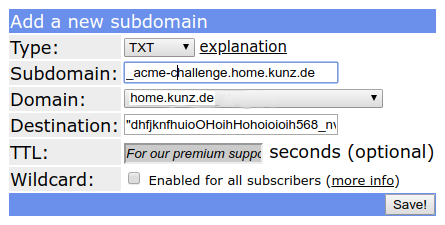
Nach Anmeldung bei FreeDNS wählen wir aus dem Menü links den Eintrag Dynamic DNS aus und klicken im Titel der Tabelle der DNS-Records auf Add. Als Typ wählen wir TXT aus. Die Domain bleibt bei home.kunz.de. Unter Subdomain wird der geforderte Challenge-Name und unter Destination der Text in doppelten Anführungszeichen eingetragen.
Nach dem Klicken auf Save checken wir per nslookup, ob der TXT-Record schon verfügbar ist, Das kann je nach TTL einige Zeit dauern. Bei FreeDNS steht die TTL fest auf 60 Sekunden, so dass spätestens nach etwa ein bis zwei Minuten der TXT-Record abrufbar sein sollte.
$ nslookup
> set type=TXT
> _acme-challenge.home.kunz.de
Server: 192.168.1.1
Address: 192.168.1.1#53
Non-authoritative answer:
_acme-challenge.home.kunz.de text = "dhfjknfhuioOHoihHohoioioih568_nvihUGüj87ui87"
Weiter mit certbot
Jetzt kann im ersten Terminal der certbot mit Return fortgesetzt werden:
Waiting for verification...
Cleaning up challenges
IMPORTANT NOTES:
- Congratulations! Your certificate and chain have been saved at:
/etc/letsencrypt/live/home.kunz.de/fullchain.pem
Your key file has been saved at:
/etc/letsencrypt/live/home.kunz.de/privkey.pem
Your cert will expire on 2018-09-30. To obtain a new or tweaked
version of this certificate in the future, simply run certbot
again. To non-interactively renew *all* of your certificates, run
"certbot renew"
- If you like Certbot, please consider supporting our work by:
Donating to ISRG / Let's Encrypt: https://letsencrypt.org/donate
Donating to EFF: https://eff.org/donate-le
#
Geht alles gut, liegen am Ende Schlüsseldatei und Zertifikat unter /etc/letsencrypt/live/home.kunz.de und können direkt verwendet werden.
Das Zertifikat in omv nutzen
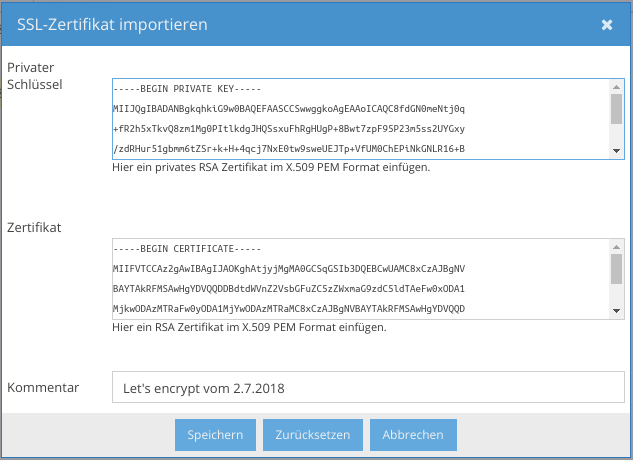
Um das Zertifikat für openmediavault verfügbar zu machen, wählt man im omv-Menü Zertifikate aus, klickt auf den SSL Tab und wählt unter Hinzufügen den Eintrag Importieren aus. Unter Privater Schlüssel wird der Inhalt von privkey.pem und unter Zertifikat der Inhalt von fullchain.pem eingetragen. In’s Kommentarfeld gehört eine möglichst eindeutiger Text, um das Zertifikat später identifizieren zu können.
Zuletzt wählt man unter Allgemeine Einstellungen bei Sichere Verbindung das neue Zertifikat aus und sichert die Einstellungen.
Ab jetzt sollte der Browser die omv-Seite als Sicher markieren, wenn sie mit dem vollständigen Namen, also zum Beispiel mit omv.home.kunz.de, aufgerufen wird.
Dieses Zertifikat können alle Server mit einer Subdomain unter home.kunz.de benutzen; sie werden dann ebenfalls als Sicher eingestuft.
Automatisierung der DNS-Challenge
Das Überprüfungsverfahren der DNS-Challenge kann mit einem Script automatisiert werden. Der manual-auth-hook [2.1] wird aufgerufen, bevor die Überprüfung der Challenge stattfindet. In diesem Script muss der geforderte TXT-Record beim DNS-Provider erzeugt werden.
Für einige, vorwiegend amerikanische DNS-Provider existieren vordefinierte auth-Scripts [2.2]. Für alle anderen muss man das Script selbst erzeugen. Die nötigen Werte wie Name und Inhalt des TXT-Records werden vom certbot als Umgebungsvariablen übergeben [2.1]. Uns interessiert im Moment lediglich die Variable CERTBOT_VALIDATION, in der der erforderliche Inhalt des TXT-Records übergeben wird.
Bei FreeDNS [3] kann der Inhalt eines bestehenden TXT-Records mit folgendem CURL-Kommando geändert werden:
Die Variablen data_id, domain_id und dns_cookie müssen aus der FreeDNS Web-Seite abgelesen werden:
Die data_id findet man unter dem Menueintrag Subdomains im Link zum editieren des TXT-Records.
Die domain_id steckt auf der gleichen Seite im add Link hinter der Basis-Domain.
Den Inhalt des DNS-Cookies kann man aus dem dns_cookie für freedns.afraid.org ablesen (Bei Chrome: chrome://settings/cookies/detail?site=freedns.afraid.org).
Hat man alle Angaben zusammen, kann man die Funktion zunächst auf der Kommandozeile prüfen. Im Erfolgsfalle erzeugt curl dabei keine Ausgabe, sondern kehrt Kommentarlos zum Prompt zurück. Mit nslookup können wir nach ein bis zwei Minuten prüfen, ob der TXT-Record auch propagiert wird:
Der Schalter -S (oder --silent) bewirkt, dass curl keine Fortschrittsanzeige, wohl aber Fehlernachrichten ausgibt. Am Ende wartet das Script, bis die TTL des (alten) DNS-Eintrags abgelaufen ist, was bei FreeDNS nach 60 Sekunden geschieht.
Automatische Zertifikats-Erneuerung
Das renew-Kommando des certbot wird für einen Test mit dem Pfad zu obigem Script ergänzt und mit --dry-run getestet:
# certbot renew --manual-auth-hook=/root/freedns-txt.sh --dry-run
Saving debug log to /var/log/letsencrypt/letsencrypt.log
-------------------------------------------------------------------------------
Processing /etc/letsencrypt/renewal/home.kunz.de.conf
-------------------------------------------------------------------------------
Cert not due for renewal, but simulating renewal for dry run
Plugins selected: Authenticator manual, Installer None
Renewing an existing certificate
Performing the following challenges:
dns-01 challenge for home.kunz.de
Waiting for verification...
Cleaning up challenges
-------------------------------------------------------------------------------
new certificate deployed without reload, fullchain is
/etc/letsencrypt/live/home.kunz.de/fullchain.pem
-------------------------------------------------------------------------------
-------------------------------------------------------------------------------
** DRY RUN: simulating 'certbot renew' close to cert expiry
** (The test certificates below have not been saved.)
Congratulations, all renewals succeeded. The following certs have been renewed:
/etc/letsencrypt/live/home.kunz.de/fullchain.pem (success)
** DRY RUN: simulating 'certbot renew' close to cert expiry
** (The test certificates above have not been saved.)
-------------------------------------------------------------------------------
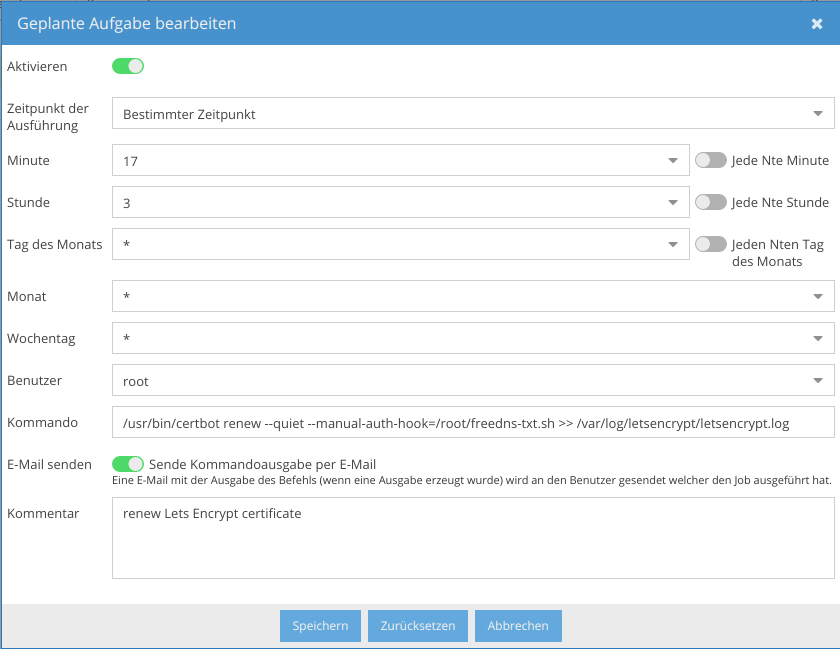
Wenn alles wie hier funktioniert, kann dieses Kommando nun in die geplanten Aufgaben des omv eingetragen werden, damit täglich überprüft wird, ob das Zertifikat erneuert werden muss.
Die Verteilung und Installation des Zertifikats kann man ebenfalls automatisieren. Mit dem deploy-hook kann man ein Shell-Script angeben, dass nach einer erfolgreichen Zertifikatserneuerung aufgerufen wird. Da mein privater Server-Park aber noch überschaubar ist, verzichte ich im Moment darauf.
Fazit
Mit einem Let’s Encrypt Zertifikat lassen sich mit wenig Aufwand auch Server absichern, die nicht vom Internet erreichbar sind. Die Zertifikats-Erneuerung lässt sich automatisieren. Damit sollten auch im Heimnetz die Zeiten unverschlüsselter Übertragungen vorbei sein.
Nachtrag: crontab und system trigger
Das Debian-Paket certbot enthält schon sowohl einen crontab-Job als auch einen System Trigger, die zwei mal täglich versuchen, das Zertifikat zu erneuern. In meinem Falle läuft das schief, weil certbot lediglich mit
certbot renew -q
aufgerufen wird. Wegen des fehlenden manual-auth-hook scheitert dieser Versuch immer mit einer Fehlermeldung in /var/log/letsencrypt/letsencrypt.log.
Man kann jetzt entwder den Aufruf von certbot im Service certbot und im crontab ändern, oder beide stillegen und weiterhin den crontab-Eintrag im omv benutzen.
Ich habe mich für letzteres entschieden, weil dann alle cron-Jobs an einer Stelle übersichtlich über die omv Web-Oberfläche zu verwalten sind.
Um den crontab-Eintrag zu entfernen, löscht man einfach die Datei /etc/cron.d/certbot. Service und Trigger werden mit folgenden Kommandos entfernt:
[26.11.2018] Vor kurzem war der Umzug des certbot auf einen anderen Server nötig. Dazu wird auf dem neuen Server zunächst das certbot Paket installiert:
apt-get install certbot
Das manual-auth-hook Script wird vom alten Server an die gleiche Stelle (bei mir: /root/freedns-txt.sh) auf dem neuen Server kopiert. Zusätzlich kopiert man die alten Zertifikatsdaten aus /etc/letsencrypt des alten Servers, am einfachsten per tar-Archiv:
cd /etc/letsencrypt
tar cfv trans.tar accounts archive csr keys live renewal
Das Archiv trans.tar wird in /etc/letsencrypt des neuen Servers kopiert und entpackt:
cd /etc/letsencrypt
tar xvf trans.tar
Falls nicht ohnehin vorhanden, muss noch das beim manual-auth-hook benutzte curl Paket nachinstalliert werden:
apt-get install curl
Jetzt kann man die Automatische Zertifikats-Erneuerung wie oben beschrieben testen und als cron-Job eintragen.
Für viele Zwecke ist es praktisch, wenn man sein Heimnetz aus dem Internet über einen festen Hostnamen erreichen kann. Will man dafür keine Subdomain des Dienstebetreibers, sondern eine eigene Domain benutzen, erfordert das etwas mehr Aufwand.
Der Pionier DynDNS
DynDNS.com war vor Jahren der Pionier der kostenlosen Dienste für die dynamische Zuordnung einer IP-Adresse zu einem Hostnamen. Man benötigt einen solchen Dienst, wenn man sein Heimnetz aus dem Internet mit einem festen Hostnamen erreichen will, auch wenn der Internet-Provider regelmäßig die Verbindung trennt und eine neue IP-Adresse für den Anschluss vergibt. Im Idealfall übernimmt der Internet-Router automatisch die Aktualisierung der Adresse beim DynDNS-Provider.
DynDNS-Alternativen
Inzwischen ist DynDNS von Oracle aufgekauft worden und bietet keine kostenlosen Dienste mehr an. Dafür sind viele andere in die Bresche gesprungen, die gleichwertige oder sogar bessere Angebote haben. Schwierig wird es allerdings, wenn man entweder keine Subdomain des DynDNS-Providers, sondern eine eigene Domain verwenden will, oder wenn der Internet-Router den ausgewählten DynDNS-Dienst nicht anbietet.
Bei mir trifft leider beides zu. Für mein Heimnetz will ich eine von meiner öffentlichen Domain abgeleitete Subdomain benutzen, und der DynDNS-Dienst, der so etwas anbietet, wird von meinem Telekom-Speedport-Router nicht angeboten.
Auswahl des DynDNS-Anbieters
Wie oben schon erwähnt, soll der DynDNS-Dienst zumindest für den Privatbedarf kostenlos sein. Das ist bei vielen Anbietern möglich, die meist einen kostenlosen Basis-Service neben kostenpflichtigen Premium-Accounts offerieren.
Auch ein Interface, mit dem man die Adresse von einem Rechner des Heimnetzes aus aktualisieren kann, bieten die meisten Provider an.
Der Dienstleister soll aber zudem mit beliebigen Domains arbeiten können. Bei dieser Bedingung fallen leider die meisten Anbieter aus der Wahl, weil sie nur Subdomains ihrer eigenen Domain anbieten, etwa selfhost.eu oder no-ip.com.
Registrierung bei FreeDNS
Übrig blieb für mich der Anbieter FreeDNS. Nach Registrierung kann man dort in seinem kostenlosen Konto eine beliebige Domain eintragen und über die Nameserver des Anbieters eine über das dyndns1-Protokoll dynamisch änderbare IP-Adresse zuordnen lassen.
Dafür legt man sich zunächst ein Konto bei FreeDNS an. Der Kostenlose Starter-Account reicht dafür aus. Wenn man FreeDNS unterstützen will, kann man aber auch ein kostenpflichtiges Konto mit Premium-Support auswählen. Nach Absenden des Formulars und Aktivierung per eMail kann man sich unter Dynamic DNS eine Domain einrichten, in unserem Beispiel home.kunz.de.
Danach werden automatisch zur Basisdomain vier Subdomains (ftp, irc, mail, www) angelegt, die alle auf die Adresse der Basisdomain zeigen. Über den add Link im Tabellenkopf wird jetzt noch ein A Record für die Subdomain eingetragen, über die später unser Service vom Internet erreichbar sein soll, etwa cloud.home.kunz.de. Sie bekommt die gleiche Zieladresse wie die anderen Subdomains.
DNS-Delegierung einrichten
Unsere Heimnetz-Adresse home.kunz.de ist jetzt zwar auf den FreeDNS-Servern eingerichtet, aber da FreeDNS nicht der Verwalter der Basis-Domain kunz.de ist, wird sie noch nicht in’s Internet propagiert.
Beim Verwalter der Basis-Domain - das ist bei mir Hetzner - muss home.kunz.de als Subdomain von kunz.de eingerichtet und die Namensauflösung an die Nameserver von FreeDNS delegiert werden.
Die Subdomain kann ganz normal über die Web-Oberfläche der KonsoleH per Einstellungen->Konfiguration->Subdomains eingerichtet werden. Auf welches Verzeichnis sie zeigt, ist nicht von Belang, da die Adresse später nicht auf Hetzner zeigen wird. Sie wird nach der Delegierung sogar wieder aus de Subdomain-Liste verschwinden.
Für die Delegierung muss allerdings die Zonendatei direkt editiert werden - die Weboberfläche lässt die Erzeugung von NS-Records nicht zu. Die DNS-Konfiguration erreicht man über Einstellungen->Konfiguration->DNS-Verwaltung. Klickt man im Kopf der Domain auf Erweiterte Ansicht, präsentiert die Seite den Inhalt der Zonendatei.
Unterhalb der existierenden NS-Records fügen wir nun die Delegierung an FreeDNS mit folgenden Zeilen ein:
home IN NS ns4.afraid.org.
home IN NS ns3.afraid.org.
home IN NS ns2.afraid.org.
home IN NS ns1.afraid.org.
Das delegiert die Namensauflösung für die Subdomain home an einen der vier Nameserver von FreeDNS. Der Punkt am Ende der Zeilen ist übrigens wichtig, denn er verhindert die Suche nach den DNS-Servern in unserer eigenen Domain. Die Zeile mit dem A-Record für home
home IN A <ip-address>
wird gelöscht. Mit Zonefile speichern sichern wir die Änderungen. Bis sie bei anderen DNS-Servern wirksam werden, können einige Stunden vergehen, denn meist sind die A-Records mit einer TTL von 24 Stunden versehen. Am besten legen wir jetzt also eine Pause ein und arbeiten am nächsten Tag weiter.
DynDNS-Client installieren
Wir benötigen jetzt noch eine Prozedur, die bei FreeDNS die IP-Adresse für unsere Domain aktualisiert, sobald sie sich geändert hat. Wer so glücklich ist, einen Router zu besitzen, der die freie Auswahl des DynDNS-Anbieters erlaubt, ist jetzt schon fast fertig: er muss am Router lediglich den DNS-Anbieter ausgewählen oder Adresse und Protokoll sowie den Namen der Domain eingetragen. Dann meldet sich der Router von selbst beim DynDNS-Provider und ändert wenn nötig die Adresse.
Die Speedport-Router der Telekom erlauben nur eine sehr beschränkte Liste von DynDNS-Anbietern, zu der FreeDNS leider nicht gehört. Wir müssen also einen Host im Heimnetz zum DynDNS-Client machen. Bei mir soll ddclient auf dem ständig laufenden RaspberryPI mit openmediavault laufen, das auf der Linux-Distribution Debian Stretch basiert.
Für Linux bietet sich als DynDNS-Client der bewährte ddclient an, der unter seinen unterstützten DynDNS-Providern auch FreeDNS hat. Er ist für die meisten Linux-Distributionen als Paket verfügbar. Das Debian-Paket wird mit dem folgenden Befehl installiert:
apt install ddclient libio-socket-ssl-perl
Konfiguration von ddclient
Während der Installation fragt die Prozedur schon einige Parameter ab. Man kann sie nach bestem Wissen beantworten, aber die Konfigurationsdatei muss in jedem Falle nochmals bearbeitet werden. Dazu öffnen wir /etc/ddclient.conf und ändern sie auf folgenden Inhalt:
Die Platzhalter <mail-address>, <freedns-account> und <freedns-password> müssen natürlich entsprechend angepasst werden. Die Webseite checkip.dyndns.com liefert uns unsere eigene Internet-Adresse, also die externe Adresse unseres Internet-Routers. ddclient trägt diese dann bei FreeDNS ein.
Jetzt können wir mit ddclient einen Testlauf auf der Kommandozeile starten.
# ddclient
SUCCESS: update not necessary home.kunz.de: good: IP address already set to 1.2.3.4
#
Ein Update der Adresse ist in diesem Beispiel nicht nötig, weil sie schon korrekt ist. Man kann ihn aber provozieren, indem man am Router die Internet-Verbindung kurz kappt und neu aufbauen lässt. Der Internet-Provider weist dabei eine andere externe Adresse zu. Das erkennt ddclient und setzt die Adresse bei FreeDNS entsprechend um.
# ddclient
SUCCESS: updating home.kunz.de: good: IP address set to 2.3.4.5
#
Der ddclient läuft als Service und prüft nun regelmäßig unsere Adresse auf Änderung.
Jetzt müssen nur noch die entsprechenden Portweiterleitungen am Internet-Router eingetragen werden. Danach kann man die gewünschten Hosts vom Internet über die Domain home.kunz.de erreichen.
Interne DNS-Auflösung
Will man den neuen Service vom internen Netz aus erreichen, würde man über das DNS ebenso die externe Adresse des Routers erhalten wie jeder Client aus dem Internet. Man würde also über den Router ins Internet geroutet werden, um dann wieder am externen Port desselben Routers zu landen und über die Portweiterleitung zurück in das interne Netz zu kommen.
Abgesehen davon, dass das natürlich nicht viel Sinn macht, beherrschen viele Router diesen loopback nicht. Beim Telekom Speedport läuft man so einfach in einen Timeout.
Sinnvoller ist es, für die internen Clients vom DNS gleich die interne Adresse des Service geliefert zu bekommen. Das setzt aber voraus, dass man dem DNS-Resolver des internen Netzes statische Adressen „unterschieben” kann. Während das bei besseren Routern möglich ist, muss der Speedport auch hier passen.
Eigener DNS-Server…
Bleibt also nur die radikale Lösung: Statt des Speedport wird ein anderer Server zum DNS-Resolver gemacht. Dafür bietet sich das NAS als ständig laufende Maschine natürlich an. Mit der omv-Erweiterung openmediavault-dnsmasq funktioniert das auch recht einfach: Erweiterung installieren und mit dem Aktivieren Knopf scharf schalten. Bei Domain Name tragen wir unsere home Domain ein, also home.kunz.de.
Auf der Seite Static Entries kann man jetzt die internen Adressen der Server unserer home Domain eintragen. Speichern wir jetzt für cloud.home.kunz.de die interne Adresse ab, etwa 192.168.1.123, landen die internen Clients direkt am entsprechenden Server, während die Clients aus dem Internet vom DNS die externe Adresse unseres Routers geliefert bekommen.
Damit das funktioniert, müssen die internen Clients natürlich den neuen DNS-Server verwenden. Bei Clients mit statischer IP-Adresse kann man den DNS-Server direkt in die Interface-Konfiguration eintragen. Bei Clients, die ihre Adresse über DHCP erhalten funktioniert das aber nicht.
… und eigener DHCP-Server
Der DNS-Server wird dem Client bei der Adressvergabe vom DHCP-Server übergeben. Hat man am Router (wie beim Speedport) keine Chance, diesen Server zu ändern, muss auch ein eigener DHCP-Server aufgesetzt werden.
Glücklicherweise ist im openmediavault-dnsmasq Paket auch ein DHCP-Server enthalten. Er wird über die Startseite des Local DNS/DHCP Dienstes aktiviert. Bei Lease Network selektieren wir unsere Netzwerk-Adresse und -Maske, also etwa 192.168.1.0/255.255.255.0 aus der Liste. Das Gateway ist unser Speedport-Router, also z.B. 192.168.1.1.
Unter First IP Address und Last IP Address werden die erste und letzte Adresse unseres dynamisch vergebenen Adressbereichs eingetragen. Im Zweifel hilft ein Blick in die aktuelle Einstellung des Speedports - der Bereich sollte 1:1 übernommen werden. Unter Lease Time kann zunächst der Standardwert stehen bleiben.
Als letztes wird unter DNS Server(s) noch die Adresse unseres Speedports eingetragen. Dieser DNS-Server wird zum Forward benutzt, wenn unser neuer DNS-Server die Adresse nicht selbst auflösen kann. Jetzt kann die Konfiguration abgespeichert und aktiviert werden.
Der DHCP-Server des Routers muss jetzt zwingend abgeschaltet werden, ansonsten würden die Clients unvoraussagbar ihre Adresse mal vom einen, mal vom anderen DHCP-Server bekommen. Bei überlappenden Adressbereichen könnte das sogar zur Mehrfachvergabe von Adressen führen und unser Netz potentiell lahmlegen.
Jeder Client, der sich ab jetzt neu mit dem Netz verbindet, erhält seine Adresse und damit auch den DNS-Server vom neuen DHCP-Server. Damit erreicht er die Services ohne den Umweg über externe Adressen.
Windows-Clients und IPv6
Bei Windows-Clients mit statischen Adressen kann man zwar auch den DNS-Server in der Interface-Konfiguration eintragen, aber die Eintragung des IPv6-DNS-Servers wird der des IPv4-Servers vorgezogen, so dass DNS-Abfragen weiterhin beim Router landen würden. Der einzige mir bekannte funktionierende Workaround ist, das IPv6-Protokoll für das Interface komplett abzuschalten.
Fazit
DynDNS kann ganz einfach funktionieren, wenn man mit einer vorgegebenen Domain zufrieden ist und der Router den DynDNS-Provider unterstützt. Will man eine eigene Domain und/oder einen speziellen DynDNS-Provider verwenden, ist die Sache etwas komlizierter. Mit dieser Anleitung schafft man es trotzdem sicher.
entschuldigt erst einmal die späte Antwort. Direkt nach der Rückkehr war es hier etwas stressig und dann habe ich es einfach vergessen zu antworten.
Grundsätzlich
Die Ladesituation in Griechenland würde ich als durchwachsen bezeichnen. In den Städten gibt es relativ viele Ladestationen, zum Teil sogar (noch) kostenlos. Aber bspw. in Thessaloniki gibt es keine Probleme eine freie Ladestation zu finden.
Problematisch wird es auf der Autobahn. Gerade das Stück von Igoumenitsa nach Thessaloniki ist schwierig. Schnellladestationen waren noch relativ rar gesät und befinden sich primär in der Nähe der Städte. Allerdings bauen aktuell einige Tankstellen (meist Avin) Ladestationen auf. Da wird sich also vermutlich einiges verbessern. Ein großer Akku ist aber im Moment meiner Meinung nach noch ziemlich wichtig. Zumindest, wenn unterwegs keine Zwischenübernachtungen geplant werden sollen.
Unsere Tour
Fahrzeug: Hyundai Kona 64kWh Modell 2021.
Wir kamen mit der Fähre in Igoumenitsa an. Da wir von Ancona übergefahren sind und dort noch Zeit zum Laden hatten, kamen wir mit ca. 90% an. Da die Fähre Verspätung hatte, mussten wir sowieso eine Übernachtung einplanen und haben diese ungefähr nach einem Drittel der Strecke zwischen Igoumentisa und Thessaloniki in Metsovo gemacht. Dort konnten wir kostenlos über Nacht laden, allerdings "nur" an einer normalen Steckdose in der Garage. Das Hotel (Aroma Dryos) kann ich sehr empfehlen, da der Inhaber sich sehr für Elektromobilität interessiert. Allerdings solltet ihr am besten vorher ankündigen, dass ihr laden wollt, da die Garage recht eng ist. Am nächsten Morgen ging es weiter zur Fähre in Kavala. Dazu haben wir noch einen Stopp am Schnellader der Avin Tankstelle an der Raststätte kurz vor Thessaloniki (https://www.goingelectric.de/stromtanks ... -A2/58816/). Das hat auch problemlos funktioniert. Es ist nur etwas ungewöhnlich, dass die Ladung am Schalter gestartet werden muss. Als ich jedoch mit dem Elektroauto vor der Ladestation stand, waren direkt alle sehr interessiert und die Chefin hat direkt alle in Bewegung gesetzt um die Pylonen wegzustellen, mich einzuweisen und die Ladung zu starten. Also alles sehr vorbildlich. Von da aus kamen wir dann relativ entspannt bis Kavala, mussten dort jedoch noch ein wenig laden, damit wir unser endgültiges Ziel auf Thassos mit einem guten Puffer erreichen konnten. In Kavala war es wieder etwas schwieriger eine Ladestation zu finden, da diese nur an Hotels waren. Allerdings gab es zumindest eine öffentlich zugängliche vor einem Hotel am Stadtrand (Egnatia City Hotel & Spa). Wir mussten uns zwar in der App registrieren und die Freischaltung der Station war etwas zickig, aber zu unserer Überraschung war der Ladevorgang sogar kostenlos. Danach ging es mit der Fähre nach Thassos. Dort hatten wir als Ziel den Ort Potos auf der anderen Seite der Insel. Insgesamt ist die Ladesituation auf der Insel eher schlecht. Es gibt keine öffentlichen Ladestationen und die Stadtverwaltung hat mir leider auch nicht auf meine Anfrage geantwortet. Die meisten Ladestationen befinden sich in Hotels und sind häufig nur für Gäste gedacht. Am Alexandra Beach Hotel in Potos ist meines Wissens nach die einzige Ladestation die auch nicht Gäste nutzen können, wenn sie bspw. im Restaurant essen o.ä. Wir konnten allerdings zum Glück an unserem Ferienhaus (Scandia Villas) laden, sodass wir über den gesamten Zeitraum (Mitte Juni bis Ende September) immer gut mit Strom versorgt waren. Ich denke, dass es grundsätzlich kein Problem ist, an der Unterkunft zu laden, sofern eine Steckdose verfügbar ist. Die meisten Griechen, mit denen wir gesprochen haben, waren sehr interessiert was das Elektroauto anging und haben viele Fragen zu Reichweite, Ladedauer und Ladekosten gestellt. Von daher im Zweifelsfall einfach vor der Buchung anfragen, ob ihr dort Laden könnt. Wir haben am Ende unseren Aufenthalts einen kleinen Extra-Betrag für den zusätzlichen Verbrauch bezahlt, was ich durchaus fair fand und immer noch deutlich günstiger war, als der Haushaltsstrom in Deutschland.
Auf der Rückfahrt sind wir mit 100% von der Insel gestartet und sind dementsprechend relativ entspannt in Thessaloniki angekommen, wo wir noch zwei Tage verbringen wollten. Anschließend haben wir auf dem Weg zur Fähre in Igoumenitsa noch einmal am Schnelllader bei Ioannina (https://www.goingelectric.de/stromtanks ... ina/40203/) geladen. In Igoumenitsa gibt es zwar auch ein paar Ladestationen am Hafen, aber leider konnte uns dort niemand sagen, wie diese freigeschaltet werden. Unsere Frage beim Kiosk führte uns bis zur örtlichen Polizeistation, wo einer der freundlichen Beamten sogar noch ein wenig rumtelefoniert hat, aufgrund der Uhrzeit aber leider niemanden mehr erreichen konnte. Zum Glück hatten wir aufgrund des Ladestopps bei Ioannina noch genug Ladung im Akku um in Italien weiterzukommen. Möglicherweise werden die Stationen nächstes Jahr freigeschaltet, da sie noch sehr neu aussahen und vermutlich noch nicht eingerichtet waren.
Fazit
Insgesamt hat es bei uns gut geklappt. Vor allem durch den relativ großen Akku des Kona kamen wir gut durch. Zudem haben wir zu Beginn auch ziemlich konservativ geplant, da das Auto noch neu für uns war und zudem ziemlich schwer beladen war. Zudem ist der Verbrauch insgesamt geringer, da man aufgrund der Straßenverhältnisse und Geschwindigkeitsbegrenzungen in der Regel eine geringere Durchschnittsgeschwindigkeit hat als in Deutschland. Es bleibt also zu sagen, dass Griechenland mit dem Elektroauto gut möglich ist, allerdings sollte vor der Fahrt doch ein wenig geplant werden und ggf. schon die entsprechenden Accounts bei den Ladeanbietern erstellt werden, um Überraschungen zu vermeiden. Außerdem war uns die PlugShare App eine große Hilfe.
Wenn ihr noch weitere Fragen habt, könnt ihr euch natürlich gern melden. Dann werde ich auch hoffentlich deutlich schneller antworten als jetzt.