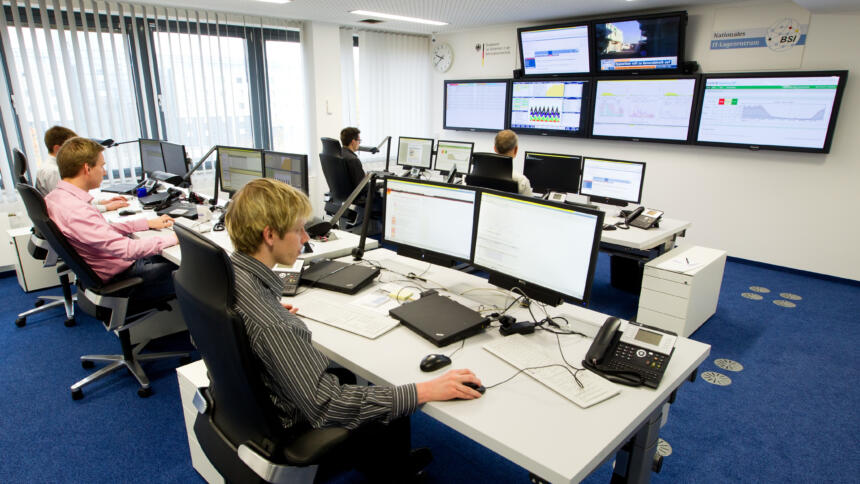
 Nationales IT-Lagezentrum im Bundesamt für Sicherheit in der IT. Alle Rechte vorbehalten BSI
Die Stiftung Neue Verantwortung ist eine gemeinnützige Denkfabrik in Berlin. Dr. Sven Herpig leitet dort den Bereich Internationale Cyber-Sicherheitspolitik. Er ist erreichbar per E-Mail und Twitter.
Vor fünf Jahren wurde das Gesetz zur Erhöhung der Sicherheit informationstechnischer Systeme verabschiedet. Das IT-Sicherheitsgesetz ist ein wichtiger Meilenstein der deutschen Cybersicherheitspolitik. Betreiber von kritischen Infrastrukturen (wie Stromnetze und Wasserwerke) wurden dazu verpflichtet, IT-Sicherheitsstandards einzuhalten und Cyberangriffe an die zuständigen Stellen zu melden.
Das Gesetz machte Deutschland damals international zum Vorreiter in diesem Bereich. Beim Nachfolger, dem IT-Sicherheitsgesetz 2.0, ist von einer Vorreiterrolle auch nach zwei Jahren Konzeption immer noch nichts zu erkennen.
IT-Sicherheit von Version 1.0 zu 2.0
Schon vor zwei Jahren verkündete das Innenministerium, dass es an einem IT-Sicherheitsgesetz 2.0 arbeite. Auslöser war vermutlich der im März 2018 bekannt-gewordene Cyberangriff auf das Auswärtige Amt. Letztes Jahr, als Reaktion auf die Veröffentlichung privater Daten deutscher Politiker:innen und Prominenter, kündigte Innenminister Seehofer dann die Fertigstellung des Gesetzes im ersten Halbjahr 2019 an.
Den ersten Referent:innenentwurf des Innenministeriums veröffentlichte netzpolitik.org im April 2019, er wurde innerhalb und außerhalb der Bundesregierung heftig kritisiert.
Obwohl das Gesetz eigentlich vor der Sommerpause 2019 verabschiedet werden sollte, wurde es wieder still. Im Dezember hieß es aus dem Innenministerium, dass der Kabinettsbeschluss noch mehrere Monate dauern könne.
Diese Verzögerungen waren zu einem erheblichen Teil der Diskussion um die Sicherheit in der deutschen 5G-Infrastruktur geschuldet – der „Huawei-Debatte“. Das IT-Sicherheitsgesetz 2.0 wurde zum Kollateralschaden und muss bis heute als rechtliche Austragungsstätte für andere Politikfelder herhalten. Bis dahin war 5G nicht Thema des IT-Sicherheitsgesetzes, also wurden viele neue Abstimmungen und Debatten nötig.
Dann wurde es wieder ruhiger um dieses eigentlich sehr wichtige Vorhaben der deutschen Cybersicherheitspolitik – bis netzpolitik.org vor einem Monat den aktuellen abgestimmten Entwurf veröffentlichte.
Zwei Schritte vor, einen zurück
Darin gibt es immerhin eine positive Nachricht. Während der ersten Entwurf noch IT-Sicherheit und Verschärfungen des Strafrechts vermischte, so ist der aktuell vorliegende Entwurf hier deutlich klarer.
Die vorgeschlagenen Änderungen des Strafgesetzbuches und der Strafprozessordnung wurden gestrichen und der Fokus wieder auf IT-Sicherheit gelegt. Das ist auch sinnvoll, Vorschläge wie Darknet-Kriminalisierung und Passwort-Herausgabe hätten zu weniger statt mehr IT-Sicherheit geführt.
Eine der wenigen Ausnahmen, die noch immer über technische IT-Sicherheit hinausgehen, sind die Maßnahmen zur Absicherung der 5G-Infrastruktur, die weite Bereiche der nationalen Sicherheit berühren. Die entsprechenden Rechtsnormen sind daher in einem IT-Sicherheitsgesetz vollkommen deplatziert, erst recht als Änderung zum BSI-Gesetz.
Sachverständige und Expert:innen kritisieren in vorläufigen Bewertungen eine ganze Liste an problematischen Normen, darunter der Verband der Internetwirtschaft, die Stiftung Neue Verantwortung und die AG KRITIS.
Neben Einzelkritik verpasst es das Innenministerium aber auch, die grundlegenden Schwachpunkte der deutschen Cybersicherheitspolitik zu adressieren. Dazu bräuchte es eine Evaluierung der bisherigen Maßnahmen, empirische Evidenz für zukünftige Maßnahmen sowie Korrekturen der aktuell dysfunktionalen staatlichen Cybersicherheitsarchitektur.
Evaluierung? Fehlanzeige
Wenn zwischen der Verabschiedung eines Gesetzes und seiner Nachbesserung fünf Jahre vergehen, sollte man davon ausgehen, dass das ursprüngliche Gesetz in seiner Wirkung evaluiert wird und der Gesetzgeber die Nachbesserung damit begründet. Um genau das sicherzustellen, wurde im IT-Sicherheitsgesetz sogar eine Evaluierung rechtlich vorgesehen.
Über die Durchführung und Ergebnisse dieser Evaluierung ist nichts bekannt. Der aktuelle Gesetzesentwurf sagt lediglich, dass irgendwann in Zukunft beide Gesetze zusammen evaluiert werden. Falls das ursprüngliche Gesetz – wie vorgesehen – bereits evaluiert wurde, werden die Ergebnisse ignoriert, da sie in der Gesetzesbegründung nicht erwähnt werden.
Das ist nicht neu: Auch die Cybersicherheitsstrategie wurde 2016 ohne Evaluierung der Vorgängerversion verabschiedet.
Evidenz? Fehlanzeige
Ein weiterer Kernaspekt guter Regierungsführung ist die empirische Basis zur Effektivität der vorgeschlagenen Maßnahmen. Diese Evidenz sollte in der Begründung angeführt werden – ist sie aber nicht.
Für keine der im Gesetz vorgeschlagenen Maßnahmen wird irgendeine Art von Evidenz zur Effektivität angeführt. Die vorgeschlagenen Maßnahmen, wie zum Beispiel die neuen „Pflichten der Diensteerbringer“ oder der „Eingriff der Diensteanbieter in die Integrität von Kundensystemen“, wirken so aus der Luft gegriffen.
In Behörden spricht man dann oft davon, dass diese Maßnahmen schon seit Jahren „in der Schublade“ (oder wahlweise „im Giftschrank“) lagen. Woher sie kommen und ob sie irgendeine fundierte Basis haben, weiß dann oft niemand mehr so recht. Gesetze und Maßnahmen müssen aber begründet werden.
Reform? Fehlanzeige
Die staatliche Architektur der Cybersicherheit ist über die Jahre dynamisch gewachsen, ohne übergreifenden Plan. Bis zu einem bestimmten Punkt ist das normal und eigentlich kein Problem. Irgendwann müssen die zuständigen Behörden aber einen Plan entwickeln, um Parallelstrukturen zu vermeiden sowie klare Prozesse und Zuständigkeiten zu definieren. Das darf nicht erst passieren, wenn es zu spät ist und ein großer Schaden eingetreten ist.
Die immer neuen Behörden, Plattformen und Institute, die irgendwas mit Cybersicherheit machen, deuten darauf hin, dass es kein umfassendes Konzept gibt, um Parallelstrukturen zu vermeiden. Das hat auch der Bundesrechnungshof festgestellt, als er den Sinn der neuen „Cyberagentur“ bezweifelte.
Dysfunktionale Cybersicherheitsarchitektur

Deutschlands Cybersicherheitsarchitektur führt viele Akteure und Zuständigkeiten in vier zentralen Stellen zusammen: Cyber-Sicherheitsrat, Bundesamt für Sicherheit in der Informationstechnik (BSI), Cyber-Abwehrzentrum und Zentrale Stelle für Sicherheit in der Informationstechnik (ZITiS).
Aber genau diese zentralen Elemente stehen vor bisher unbewältigten Herausforderungen und sind somit teilweise dysfunktional.
Cyber-Sicherheitsrat: Leere Hülle
Der Cyber-Sicherheitsrat wurde mit der Cyber-Sicherheitsstrategie 2011 errichtet und mit der Cyber-Sicherheitsstrategie 2016 reformiert, bleibt aber bis heute eine leere Hülle. Eigentlich für die strategische Ausrichtung der deutschen Cybersicherheitspolitik zuständig, ist öffentlich wenig bekannt, was dort vorgeht.
Diejenigen, die wissen, was dort vorgeht, haben wenig Gutes zu sagen – teilen diese Kritik aber nicht öffentlich. Der Cyber-Sicherheitsrat ist intransparent, wenig inklusiv und nimmt seine wichtige, strategische Rolle nicht aktiv wahr. Im aktuellen Entwurf zum IT-Sicherheitsgesetz steht nicht ein Wort zum Cyber-Sicherheitsrat.
BSI: Abhängig vom Innenministerium
Über dem Bundesamt für Sicherheit in der Informationstechnik (BSI) hängt seit Jahren das Damoklesschwert der Abhängigkeit vom Innenministerium. Während das BSI für die Cybersicherheit zuständig ist, führen andere Behörden im gleichen Ressort – wie das Bundeskriminalamt oder zukünftig das Bundesamt für Verfassungsschutz – Cyberoperationen gegen Bürger:innen und Organisationen durch.
Dadurch entstehen entgegengesetzte Interessen, zum Beispiel beim Umgang mit Schwachstellen in Hardware und Software. Das BSI möchte diese Schwachstellen zum Schutz deutscher Behörden, Firmen und Bürger:innen so schnell wie möglich schließen. Die anderen Behörden wollen nicht-geschlossene Schwachstellen für ihre offensiven Operationen ausnutzen.
Der Gesetzentwurf soll regeln, wie diese Behörden untereinander mit Schwachstellen umgehen. Die Vorschläge sind jedoch undurchsichtige und viel zu breite Normen. Stattdessen braucht es ein transparentes und interbehördliches Schwachstellenmanagement.
Ohne eine fachliche Unabhängigkeit des BSI vom Innenministerium könnten diese Normen die IT-Sicherheit in Deutschland möglicherweise schwächen statt stärken, wenn den Aufgaben der Sicherheitsbehörden Priorität gegenüber dem defensiven Ansinnen des BSI eingeräumt wird.
Cyber-AZ: Keine rechtliche Grundlage
Das Nationale Cyber-Abwehrzentrum sollte ursprünglich das operative Herzstück der deutschen Cybersicherheitspolitik werden. Mit der Cyber-Sicherheitsstrategie 2011 gegründet, soll das Zentrum die unterschiedlichen operativen Akteure der deutschen Cybersicherheit zusammenbringen, darunter BSI, Bundeskriminalamt und Bundeswehr.
Bis heute wurde versäumt, die Plattform auf eine vernünftige rechtliche Grundlage zu stellen. Diese sollte unter anderem regeln, welche Informationen ausgetauscht werden können, dürfen und müssen. Seit Jahren werden Reformen angestrebt, die getrost als gescheitert angesehen werden können.
Erst letzten Monat haben die beteiligten Behörden Betreiber kritischer Infrastrukturen vor Hackerangriffen gewarnt. Aber statt eines gemeinsamen Berichts des Cyber-Abwehrzentrums prangern auf dem Brief die Logos der drei Einzelbehörden.
ZITiS: Kein Errichtungsgesetz
Schließlich gibt es die 2017 geschaffene Zentrale Stelle für Sicherheit in der Informationstechnik (ZITiS). Sie soll dafür sorgen, dass Polizei und Geheimdienste mit den digitalen Werkzeugen ausgerüstet sind, um ihren Aufgaben nachkommen zu können. Dabei geht es um sehr invasive Werkzeuge wie Staatstrojaner, mit denen von anderen Behörden Grundrechtseingriffe vorgenommen werden.
Deshalb fordern Expert:innen und Opposition unter anderem ein Errichtungsgesetz, um die Befugnisse und Zuständigkeiten der ZITiS klar zu regeln. Die Bundesregierung ignoriert diese Forderung. Die Zentrale Stelle operiert bis heute allein auf Basis eines Errichtungserlasses aus dem Innenministerium. Damit kann das Ministerium die Aufgaben, Befugnisse und Zuständigkeiten jederzeit beliebig ändern.
Das Ende der Legislaturperiode naht
Nächstes Jahr endet die aktuelle Legislaturperiode. Bisher kann die Bundesregierung kaum Erfolge in der Cybersicherheitspolitik vorweisen. Es gibt keine neue Cybersicherheitsstrategie, Gesetze und Maßnahmen wurden nicht evaluiert, notwendige Reformen nicht umgesetzt.
Gesetzesvorhaben wie das IT-Sicherheitsgesetz 2.0 machen inhaltlich keine nennenswerten Fortschritte. Bei näherer Betrachtung ist es vielleicht besser, dass das Gesetz in dieser Form noch nicht durch das Parlament gekommen ist.
Die Bundesregierung muss das IT-Sicherheitsgesetz als Chance für die überfällige Reform des Politikfeldes begreifen. Nur so kann Deutschland an seine vergangene Rolle als internationaler Vorreiter für Cybersicherheitspolitik anknüpfen.
Hilf mit! Mit Deiner finanziellen Hilfe unterstützt Du unabhängigen Journalismus.