Article note: #good2know! #thx
1. Ein konfliktbehaftetes Thema
Jede WhatsApp-Nachricht füttert die Datenkrake Zuckerbergs – doch es gibt längst Alternativen, auf die man ausweichen kann. Möchte man von WhatsApp weg muss man je nach Anspruch schon sehr genau hinschauen, ob eine Alternative tatsächlich eine Verbesserung mit sich bringt oder ob es am Ende nur heißt: Vom Regen in die Traufe kommen. Als Nutzer hat man dabei sprichwörtlich die »Qual der Wahl«. Es gibt mittlerweile so viele Messenger, dass es beinahe unmöglich ist, jeden einzelnen zu bewerten bzw. vorzustellen.
Im vorliegenden Beitrag möchte ich zunächst eine Übersicht darüber geben, welche technischen Merkmale aktuelle Messenger nutzen und welche Vor- und Nachteile sich für den Nutzer daraus ergeben. In den nachfolgenden Teilen der Artikelserie »Messenger« werde ich insgesamt acht Messenger vorstellen und diese aus der Perspektive IT-Sicherheit und Datenschutz betrachten bzw. bewerten.
2. Es kann nie den »einen« Messenger geben
Jeder stellt individuelle Anforderungen an einen Messenger. Dem einen Nutzer ist es wichtig möglichst viele Leute zu erreichen, während ein anderer gerne Nachrichten innerhalb einer Gruppe austauscht. Ein anderer wiederum legt Wert auf eine verschlüsselte Kommunikation oder eine möglichst einfache Bedienung. Letztendlich muss jeder selbst entscheiden, welcher Messenger die eigenen Bedürfnisse am ehesten erfüllt – eine Eierlegende Wollmilchsau bzw. universelle Lösung wird und kann es nie geben. Von dieser Wunschvorstellung sollten wir uns befreien und das Thema Messenger losgelöst von Emotionen betrachten.
2.1 Entscheidungsfreiheit auf Kosten anderer Personen?
Grundsätzlich steht es jedem frei, den Messenger seiner Wahl einzusetzen. Allerdings hat diese Freiheit nach meiner Auffassung Grenzen. Nämlich dann, wenn die Rechte anderer Menschen berührt werden und bspw. personenbezogene Daten ohne Einwilligung eines Betroffenen auf die Server des Messenger-Anbieters übermittelt werden.
Ein prominentes Beispiel ist WhatsApp: WhatsApp benutzt eure bzw. die Telefonnummer eurer Kontakte als sogenannten »Unique Identifier« – also eine Ziffern- oder Zeichenkombination mit dem sich bspw. Hardware, Software, Personen etc. eindeutig identifizieren lassen. Vor jeder Nutzung von WhatsApp bzw. in regelmäßigen Abständen werden alle Telefonnummern aus dem lokalen Adressbuch des Smartphones an WhatsApp-Server übermittelt. Ein Nutzer, der WhatsApp selbst nicht nutzt bzw. nicht in die AGBs eingewilligt hat, wird durch den Upload seiner (gehashten) Telefonnummer seinem Recht auf informationelle Selbstbestimmung beraubt. Wo also endet die Entscheidungsfreiheit? Ein heikles Thema, bei dem verschiedene Ansichten vertreten werden.
2.2 WhatsApp: Missionierung ist der falsche Ansatz
Nach meiner Auffassung gilt es, andere Meinungen bzw. Ansichten zu respektieren, auch wenn sie uns nicht gefallen. Übertragen auf die Messenger-Welt bedeutet das bspw.: Ja, WhatsApp ist ein Datenschutzalbtraum unter der Flagge von Facebook, aber viele Menschen nutzen es einfach deswegen, weil sie darüber praktisch »jeden« erreichen können. Es wäre aber falsch, Menschen zu verurteilen oder gegen sie zu hetzen, nur weil sie WhatsApp oder sonst einen Messenger bevorzugen, den man selbst ablehnt – und dafür vielleicht auch gute Gründe hat. Im Kern geht es darum, Menschen freundlich auf Alternativen hinzuweisen, ohne sie missionieren zu wollen – ist euer Gegenüber dann empfänglich für eure Argumente, wird er sich »euren« Messenger vielleicht etwas genauer anschauen.
3. Technischen Merkmale
Nachfolgend werfen wir einen Blick in die technischen Merkmale bzw. Details, die Messenger heute maßgeblich voneinander unterscheiden und Auswirkungen auf die Sicherheit und den Datenschutz einer Lösung haben.
3.1 Verschlüsselung | Kryptografie
Zur Gewährleistung einer »abhörsicheren« Kommunikation setzen Messenger auf unterschiedliche Verschlüsselungstechniken. Beliebt und sinnvoll ist der Nachrichtenaustausch via Ende-zu-Ende-Verschlüsselung (E2EE). Theoretisch verhindert diese Technik das Abhören der Nachrichten durch andere Parteien und nur die jeweiligen Kommunikationspartner können Nachrichten entschlüsseln. Das hat bspw. den Vorteil, dass Nachrichten, die auf Servern zwischengespeichert werden, nicht von Dritten mitgelesen werden können. In der Praxis steht und fällt das Prinzip der E2EE allerdings mit der gegenseitigen Authentifizierung der Geräte bzw. Schlüssel. Wer eine Authentifizierung seines Gegenübers nicht durchführt, kann nie wirklich sicher sein, ob er tatsächlich mit dem gewünschten Kommunikationspartner Nachrichten austauscht oder womöglich mit einem unbekannten Dritten. Um solche Man-in-the-Middle-Angriffe (MITM) auf die E2EE zu erschweren haben einige Messenger die Möglichkeit implementiert, seinen Gegenüber zu verifizieren und damit die Echtheit des Kommunikationspartners sicherzustellen.
Selbst eine perfekte E2EE ist allerdings nur so sicher wie das jeweilige Endgerät, auf dem die Nachrichten gespeichert werden. Das Prinzip der E2EE betrachtet nämlich nicht die Risiken der Kommunikationsendpunkte, nachdem die Nachrichten entschlüsselt wurden. Das bedeutet: E2EE schützt im Idealfall vor dem Abhören der Nachrichten auf dem Transportweg, allerdings bietet sie keinen Schutz vor lokalen Angriffen. Man sollte sich daher stets vor Augen führen, dass die E2EE lediglich ein kleines Puzzelteil darstellt, wenn das Schutzziel der Vertraulichkeit eingehalten werden soll. Zur Wahrung des Schutzziels sind noch weitere Maßnahmen wie OS-Sandboxing / Isolation, Verschlüsselung des Endgeräts (+ sicheres Passwort) etc. notwendig.
Je nach persönlichen Präferenzen bzw. dem angestrebten Schutzbedarf kann es notwendig sein, die E2EE durch weitere Prinzipien aus der Kryptografie zu erweitern:
- (Glaubhafte) Abstreitbarkeit: Mit der Abstreitbarkeit kann erreicht werden, dass ein Gesprächspartner nicht beweisen kann, dass sein Gegenüber eine Nachricht tatsächlich verfasst hat. Klingt verwirrend und steht auf den ersten Blick auch im Widerspruch mit der Authentifizierung eines Kommunikationspartners. Kryptografisch betrachtet schließt sich die Authentifizierung und Abstreitbarkeit allerdings nicht gegenseitig aus. Die Authentifizierung stellt lediglich sicher, dass ein Empfänger bzw. Absender derjenige ist, für den man in hält. Protokolle wie Off-the-Record Messaging (OTR) oder Signal Protocol ermöglichen diese Abstreitbarkeit.
- Folgenlosigkeit: Perfect Forward Secrecy (PFS) stellt sicher, dass auch jemand, der die verschlüsselte Kommunikation abhört und speichert, diese nicht entschlüsseln kann, wenn er später den privaten (Langzeit-)Schlüssel in die Hände bekommt. Die Kommunikation erfolgt nämlich auf Grundlage geheimer (Sitzungs-)Schlüssel, die immer neu zwischen den Kommunikationsteilnehmern vereinbart werden. Das Prinzip hinter PFS sorgt für die Gewährleistung der Folgenlosigkeit und der bereits aufgezeigten (glaubhaften) Abstreitbarkeit.
Zusammenfassend müssen vier Faktoren zusammenkommen, damit eine Unterhaltung per Messenger einem abhörsicheren, persönlichen Gespräch unter vier Augen entspricht:
- Die Gesprächspartner müssen sich gegenseitig authentifizieren, also sicherstellen, dass es sich wirklich um die Person handelt, mit der man sprechen möchte.
- Die E2EE sorgt dafür, dass niemand außer den beiden Teilnehmern die Inhalte lesen können.
- PFS stellt sicher, dass auch jemand, der die verschlüsselte Kommunikation abhört und speichert, diese nicht entschlüsseln kann, wenn er später einen (Sitzungs-)Schlüssel in die Hände bekommt. Future Secrecy sorgt dafür, dass ein abgefangener Schlüssel keine zukünftige Kommunikation entschlüsseln kann.
- Abstreitbarkeit ist wichtig, damit kein Gesprächspartner beweisen kann, dass der andere etwas geschrieben hat.
3.2 Zentral vs. Föderation vs. Dezentral
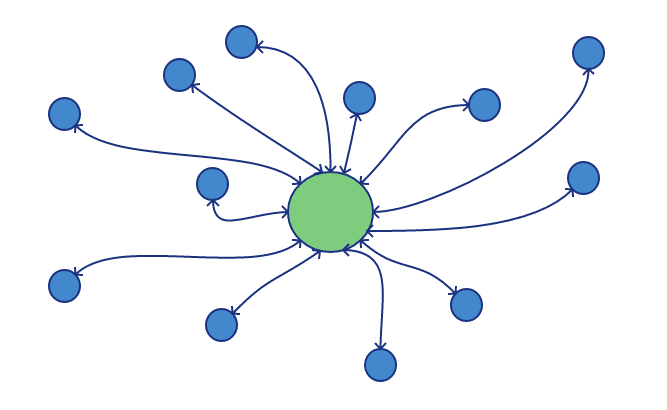
Zentral: Dienste wie WhatsApp, Twitter und Co. werden auch als Walled Garden bezeichnet. Die Herrschaft und Kontrolle über den Dienst, den Nutzern und den Daten obliegt dem Anbieter. Oder anders formuliert: Als Nutzer ist man quasi auf einer Insel untergebracht, die mit der Außenwelt nicht kommunizieren kann und man ist der »Gnade« des Anbieters ausgeliefert.
Quasi alle marktbeherrschenden Messenger (WhatsApp, Threema, Signal etc.) sind Walled Gardens. Das bedeutet: Es gibt einen Server bzw. Server-Cluster an dem sich jeder Teilnehmer anmelden muss. Letztendlich liegt die Kontrolle über den gesamten Dienst und seine zukünftige Ausrichtung allein in der Verantwortung des jeweiligen Dienstleisters. Ob zukünftig Werbung bei der Nutzung eingeblendet wird oder die Metadaten zu Marketingzwecken benutzt werden, über all das entscheidet der Anbieter selbst. Um es auf den Punkt zu bringen: Ein zentralisierter Anbieter hat viel Macht, mit der er hoffentlich sorgsam umgeht.
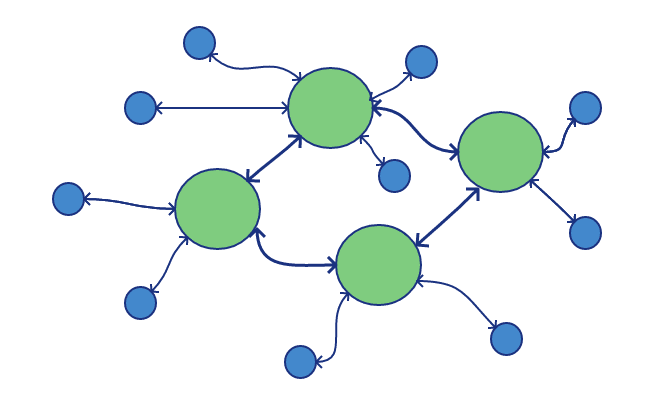
Föderation: Das Prinzip der Föderation funktioniert anders. Wir kennen es aus dem alltäglichen Leben beim E-Mailing. Es gibt unzählige Anbieter, bei denen wir ein Konto eröffnen können. Über das E-Mail-Protokoll (SMTP) sind diese E-Mail-Server miteinander vernetzt und es steht euch offen wem ihr eine Nachricht zukommen lasst. Die Architektur bzw. das Prinzip der Föderation verfolgt einen offenen Ansatz der kollektiven Vernetzung, bei dem niemand ausgeschlossen wird. Anders als ein zentralisierter Dienst bestimmt nicht ein Anbieter allein die Spielregeln.
Föderation unterstützen unter anderem die beiden Instant Messaging-Protokolle XMPP und Matrix. Beide gestatten es miteinander in den Austausch zu treten bzw. ein Kommunikationsnetzwerk zu betreiben, ohne von zentralen Anbietern in irgendeiner Form abhängig zu sein. Insbesondere für Personen oder Institutionen mit hohem Autonomiebedürfnis kommen diese beiden Protokolle in Betracht.
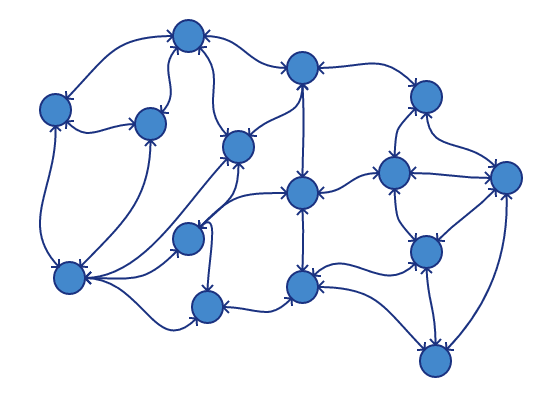
Dezentral: Förderation ist vom Prinzip her eine gute Lösung, aber es hat ebenso wie die zentrale Infrastruktur eine Schwäche: Metadaten. Diese sind noch immer vorhanden und können unter Umständen sogar von mehreren Servern empfangen bzw. gesehen werden. Die Lösung liegt in einer dezentralen Infrastruktur (oder auch Peer-to-Peer), bei der sich die Teilnehmer direkt miteinander verbinden und keinen Server benötigen. Auch dezentrale Infrastrukturen haben ihre Nachteile, wenn das Ziel allerdings die Vermeidung / Verschleierung von Metadaten ist, dann ist dieses Vernetzungsschema den beiden anderen überlegen. Unter anderem wird dieser dezentrale Ansatz im Messenger Briar verwendet.
3.3 Metadaten
Bei der Nutzung technischer Geräte und Dienste entstehen grundsätzlich Metadaten. Diese Metadaten sagen mehr über eine Person aus als häufig angenommen. Nehmen wir zum Beispiel den Browserverlauf, also welche Webseite jemand zu welchem Zeitpunkt besucht hat. Wie die SHARE-Foundation durch eine Untersuchung des Browserverlaufs einer Person zeigen konnte, kann eine Person den gesamten Tag über verfolgt werden. Dadurch werden die Interessen, Vorlieben und Ängste der Person für Fremde derart offen ersichtlich, als würde durch die Augen der Person selbst geblickt.
Bezogen auf die Welt der Messenger bedeutet das: Trotz einer E2EE (zur Erinnerung: Verschlüsselung der Nachrichteninhalte) können die Metadaten bei einem Messenger noch eine ganze Menge über eine Person aussagen:
- Wer wann online ist
- Mit wie vielen Geräten jemand online ist
- Welche Kontakte jemand hat (Social-Graph)
- Wer mit wem wann kommuniziert
- Die IP-Adressen der Geräte
- […]
Bei der Nutzung eines zentralisierten Messengers müssen wir also dem Anbieter vertrauen, dass dieser die erhobenen Metadaten nicht speichert, weitergibt bzw. irgendwie verwertet. Etwas mehr Kontrolle über die Metadaten haben wir bei der Nutzung von föderalen Lösungen wie XMPP bzw. Matrix – allerdings auch nur dann, wenn der Server unter der eigenen Kontrolle steht. Ansonsten ist die Problematik ähnlich wie bei zentralisierten Diensten zu bewerten. Zur größtmöglichen Vermeidung bzw. Verschleierung von Metadaten ist demnach eine Art der Kommunikation erforderlich, die nicht auf einer zentralen bzw. föderierten Infrastruktur basiert. Als Beispiel ist hier Briar zu nennen, das vollständig ohne eine Server-Infrastruktur auskommt und den Nachrichtenaustausch via Peer-to-Peer ermöglicht.
Wir bewegen uns hier auf eine Grundsatzfrage zu: Wie viele Metadaten muss ein (zentralisierter) Messenger bzw. Server-Betreiber überhaupt erheben, damit die Funktionalität eines Messengers gewährleistet wird? Bei den zentralisierten Messengern finden wir auf diese Frage die meisten Antworten beim Messenger Signal, der mit neuen Techniken wie Sealed-Sender oder Private-Contact-Discovery eine größtmögliche Vermeidung von Metadaten anstrebt.
3.4 Identifier
In der Informatik ist ein Identifier (Bezeichner) eine eindeutige Benennung bzw. Zuweisung eines Objekts zu einem Wert, Datentyp oder Funktion. Messenger wie WhatsApp oder Signal nutzen die Telefonnummer der Nutzer als einen solchen Identifier. Noch vor der Nutzung muss man sich mit seiner Telefonnummer registrieren, die dann gemeinsam mit den Telefonnummern aus dem Adressbuch (als Hash) auf die Server der Anbieter hochgeladen wird. Die Übermittlung der Telefonnummern aus eurem Adressbuch an WhatsApp dient zunächst einem ganz einfachen Zweck: WhatsApp weiß, wer von euren Kontakten ebenfalls WhatsApp nutzt und kann euch diese dann direkt in WhatsApp einblenden – das sogenannte Contact Discovery. Allerdings ist diese Variante bzw. die Telefonnummer als Identifier zu nutzen nicht besonders datenschutzfreundlich, da über diesen Weg natürlich auch Telefonnummern bei WhatsApp landen, bei denen ein Nutzer nicht in die AGB eingewilligt hat.
Daher lautet die Frage: Was passiert eigentlich mit den Telefonnummern jener Kontakte, die bei WhatsApp kein Konto haben? Ein »Personal Information Protection and Electronic Documents Act (PIPEDA)« aus dem Jahr 2013 gibt darauf (möglicherweise) eine Antwort:
Out-of-network numbers are stored as one-way, irreversibly hashed values. WhatsApp uses a multi-step treatment of the numbers, with the key step being an “MD5” hash function. The phone number and a fixed salt value serve as input to the hash function, and the output is truncated to 53 bits and combined with the country code for the number. The result is a 64-bit value which is stored in data tables on WhatsApp’s servers. According to WhatsApp, this procedure is designed to render out-of-network numbers (i.e., the mobile numbers of non-users) anonymous.
Nach Auffassung von WhatsApp ist eine Telefonnummer, die mit der MD5- Hashfunktion und einem festen Salt auf 53-Bit »geschrumpft« wird und anschließend gemeinsam mit der Landesvorwahl als 64-Bit Wert gespeichert wird anonymisiert. Fakt ist: Mit diesem Verfahren lässt sich keine ausreichende Anonymisierung erreichen. Binnen weniger Minuten ließen sich alle »anonymisierten« Telefonnummern leicht wieder rekonstruieren.
Halten wir also fest: Ja, WhatsApp »anonymisiert« die Telefonnummern von Nicht-Nutzern. Nein, die Anonymisierung ist nach meiner Einschätzung nicht ausreichend. Ein Nutzer, der WhatsApp selbst nicht nutzt bzw. in die AGBs eingewilligt hat, wird durch den Upload seiner (gehashten) Telefonnummer seinem Recht auf informationelle Selbstbestimmung beraubt.
Das es auch anders geht bzw. andere Identifier in Frage kommen, zeigen Messenger wie Threema, Conversations (XMPP) oder Riot.im (Matrix). Dort ist der Identifier nicht an die Telefonnummer gebunden, sondern in Falle von Threema eine 8-stellige ID, die man bei Bedarf an andere weitergeben kann. Ähnlich ist es in der XMPP- bzw. Matrix-Welt, bei denen man sich ein entsprechendes Konto wie eine E-Mail-Adresse vorstellen kann, die einmalig vergeben wird. Wie bei einem E-Mail-Provider benötigt man also zunächst ein neues XMPP- bzw. Matrix-Konto bei einem der föderierten Server-Anbieter. Anschließend kann man diese »E-Mail-Adresse« mit jenen Kontakten austauschen, die man gerne via XMPP bzw. Matrix erreichen möchte.
Zusammengefasst: Die Telefonnummer als Identifier zu benutzen ist bequem. Sofern ein Kontakt aus dem eigenen Telefonbuch ebenfalls einen Messenger wie WhatsApp oder Signal nutzt, kann ohne Umwege direkt ein Chat gestartet werden. Datenschutzfreundlich ist diese Variante allerdings nicht, da über diesen Weg auch Telefonnummern bei WhatsApp und Co. landen, die den Messenger nicht nutzen.
3.5 Quelloffenheit / Transparenz
Eine größtmögliche Kontrolle über unsere Daten können wir nach meiner Auffassung nach nur dann erreichen, wenn wir bzw. andere Personen (außer den App-Entwicklern) in der Lage sind, die Funktionsweise eines Messengers bzw. generell von Systemen nachzuvollziehen. Damit meine ich die vollständige Offenlegung des Quellcodes eines Messengers. Diese Offenheit ist ein essenzieller Schritt zu mehr Transparenz der Anwendung.
Und ja, mir ist bewusst, dass manche Messenger so komplex sind, dass auch die vorstehend beschriebene Offenheit kein Garant dafür ist, dass im Quellcode des Messengers nicht irgendwelche mysteriösen Code-Schnipsel versteckt sind, deren Sinnhaftigkeit und Bedeutung man sich nur schwerlich erklären kann. Daher kann man sich auch bei diesen Messengern nie 100%ig sicher sein, durch diese ausspioniert zu werden. Daher sollten wir auch den FOSS-Apps nicht blind vertrauen.
Trotz alledem stellt meiner Ansicht nach die Offenlegung des Quellcodes ein Weg in die richtige Richtung dar, denn somit ermöglicht man jemandem mit den entsprechenden Ressourcen, den Code selbst nachzuprüfen und ggf. an seine Bedürfnisse anzupassen / zu verbessern. Ein großer Nachteil von Messengern wie WhatsApp oder Threema ist die mit ihrer Proprietät verbundene Intransparenz der Datenverarbeitung. Denn bei diesen proprietären Messengern wissen wir nicht und können es auch oftmals nicht überprüfen, was sie eigentlich (ohne unser Wissen) so anstellen.
Ein Messenger, dessen Quellcode nicht vollständig offen liegt, ist nach meiner Auffassung nicht bzw. lediglich eingeschränkt empfehlenswert. Dabei spielt es keine Rolle, ob es extern durchgeführte Audits bzw. Sicherheitsprüfungen von Unternehmen gab, die der jeweiligen Lösung eine hohes Sicherheitsniveau bescheinigen. Nicht der Hersteller sollte bestimmen, wer den Quellcode sehen darf, sondern das souverän Nutzer.
4. Messenger-Matrix
Es gibt mittlerweile so viele Messenger, dass es unmöglich ist, jeden einzelnen zu bewerten bzw. vorzustellen. Im Rahmen der Artikelserie werde ich folgende acht Messenger betrachten:
- Telegram
- Signal
- Threema
- Wire
- Conversations (XMPP)
- Briar
- Riot.im (Matrix)
- Delta Chat
Im vorliegenden Beitrag möchte ich euch noch die Messenger-Matrix vorstellen, die einen Überblick über die verschiedenen (technischen) Merkmale diverser Messenger bietet. Mit einem Klick auf die Matrix öffnet sich eine größere Darstellung:
Erstellt und gepflegt wird die Messenger-Matrix übrigens im Kuketz-Forum. In einem Thread diskutieren und streiten die Teilnehmer über die Korrektheit der Angaben.
Hinweis
Falls ihr Ergänzungen und Anmerkungen zur Messenger-Matrix habt, dann nutzt dafür bitte direkt das Forum. 5. Fazit
Die Diskussion über Messenger ist häufig geprägt von Vorurteilen, Wunschvorstellungen und technischem Halbwissen. Im Rahmen der Artikelserie möchte ich die oben genannten Messenger daher möglichst objektiv betrachten und die aufgeheizte Diskussion auf eine Ebene führen, auf der man sachlich miteinander in einen Austausch treten kann.
Im nachfolgenden Teil der Artikelserie wird der Messenger Threema vorgestellt, der seinen Ursprung in der Schweiz hat. Stand 2018 tauschen ungefähr 5 Millionen (private) Nutzer Nachrichten über den Dienst aus.
Bildquellen:
Dove: Freepik from www.flaticon.com is licensed by CC 3.0 BY
Mitmachen: Hilf mit die Spendenziele zu erreichen!